L05c SET 的证书:谁给谁发证、持卡人一张商户两张
从「证书只担保公钥归属」讲起,看 SET 的证书树一层层往下签,再一帧一帧走持卡人的六报文注册和商户的四报文注册,最后做完 Exercise-1。
一句话版
SET 里每个上网的角色都要有证书,证书由一棵 CA 树一层层签下来。持卡人只领一张签名证书;商户和支付网关各领两张,一张管签名,一张管别人给它加密。领证要走注册报文:持卡人六条,商户四条。
双重签名要用持卡人的公钥来验,这把公钥靠证书让人信得过。双重签名本身见上一页 L05b,报文的通用封装方式见 L05a。
先认识这几个词
| 词 | 全称 / 读法 | 一句人话 |
|---|---|---|
| 证书 | certificate | CA 签过名的一张「这把公钥属于某某」的声明 |
| CA | Certification Authority,证书机构 | 发证书、替公钥归属作担保的机构 |
| 签名证书 | signature certificate | 担保「验签用的那把公钥」属于谁 |
| 密钥加密证书 | certificate of key encryption | 担保「别人给它加密用的那把公钥」属于谁 |
| PAN | Primary Account Number,主账号 | 银行卡号 |
| Req / Res | request / response | 请求 / 回复,SET 报文都成对出现 |
一个类比:公司门禁卡和保密信箱
一家大公司里,总部给各分公司授权,分公司再给员工发门禁卡。门禁卡上印着照片和名字,前台看一眼卡,就知道站在面前的人是谁。门禁卡本身开不了保险柜,它只证明「你是你」。
有些部门除了门禁卡,还挂一个保密信箱。信箱的投信口谁都能用,钥匙只在部门自己手里。为了让别人放心往里投,公司另发一张「这个信箱确实属于某部门」的铭牌。
在 SET 里,门禁卡是签名证书,铭牌是密钥加密证书。持卡人只要证明身份,所以只领门禁卡。商户和支付网关还要收别人寄来的机密报文,所以门禁卡和铭牌都要。
类比在哪里失效:
- 门禁卡丢了,捡到的人可以冒用。证书是公开的,谁拿到都冒充不了,因为签名要用私钥,而私钥从不离手。
- 公司的授权是内部行政关系。证书树的每一层都是上一层的数字签名,验证的人可以一层层往上核。
从零讲起
1. 先补一块:证书担保什么(补充)
它解决什么问题
商户要用持卡人的公钥验双重签名。问题是:商户怎么知道手上这把公钥真是持卡人的,而不是攻击者塞过来的?如果公钥被调包,攻击者用自己的私钥签,商户用调包的公钥验,一样能验过。证书就是用来解决「这把公钥属于谁」的。
从哪来(补充)
通行的证书格式是 X.509,由国际电信联盟(ITU)定义,1988 年首次发布。一张 X.509 证书用数字签名把一个身份绑到一把公钥上,签名来自证书机构。SET 的身份绑定就基于带若干扩展的 X.509 证书。出处:Wikipedia: X.509、Wikipedia: Secure Electronic Transaction
直觉
证书是一张由 CA 签名的声明:「这把公钥属于某某」。它里面装的是公钥和持有人身份,可以公开随报文发送。
私钥签,公钥验,证书担保公钥的归属。三样东西各管一件事。
一步一步看
目标:跟着商户验持卡人的双重签名,看出 CA 的签名担保公钥属于持卡人,这把公钥再去验 DS。
以商户验持卡人的双重签名为例。
- 持卡人用自己的签名私钥算出 DS。
- 持卡人把自己的签名证书随报文附上。
- 商户用 CA 的公钥验证书上的签名,确认这张证书确实由 CA 签发。
- 商户从证书里取出持卡人的公钥。
- 商户用这把公钥验 DS。
| 东西 | 谁持有 | 能公开吗 | 干什么 |
|---|---|---|---|
| 持卡人签名私钥 | 只有持卡人 | 不能 | 生成签名 |
| 持卡人公钥 | 人人可得 | 能 | 验签名 |
| 持卡人签名证书 | 随报文发送 | 能 | 担保上面那把公钥属于持卡人 |
| CA 的签名 | 在证书上 | 能 | 让人确认证书是 CA 发的 |
怎么判断
遇到「用证书签名」「用证书加密」之类的说法,先拆开问:真正做运算的是哪把钥匙?
签名一定是某方的私钥。加密一定是收件人的公钥。证书只出现在「确认这把公钥属于谁」这一步。英文一句:Sign with the private key; verify with the public key authenticated by the certificate.
常见误解
以为「持卡人用签名证书生成双重签名」
证书公开随报文发送,装的是公钥和身份,签不了名。如果证书能签名,任何拿到证书的人都能冒签。签名用的是持卡人的签名私钥。
试一下
攻击者截下持卡人的签名证书,附在自己伪造的报文上发给商户。商户会上当吗?
不会。证书只担保公钥,伪造报文上的签名要用持卡人私钥才算得出来。攻击者没有这把私钥,商户用证书里的公钥验签会失败。
2. 证书树和每方领几张
它解决什么问题
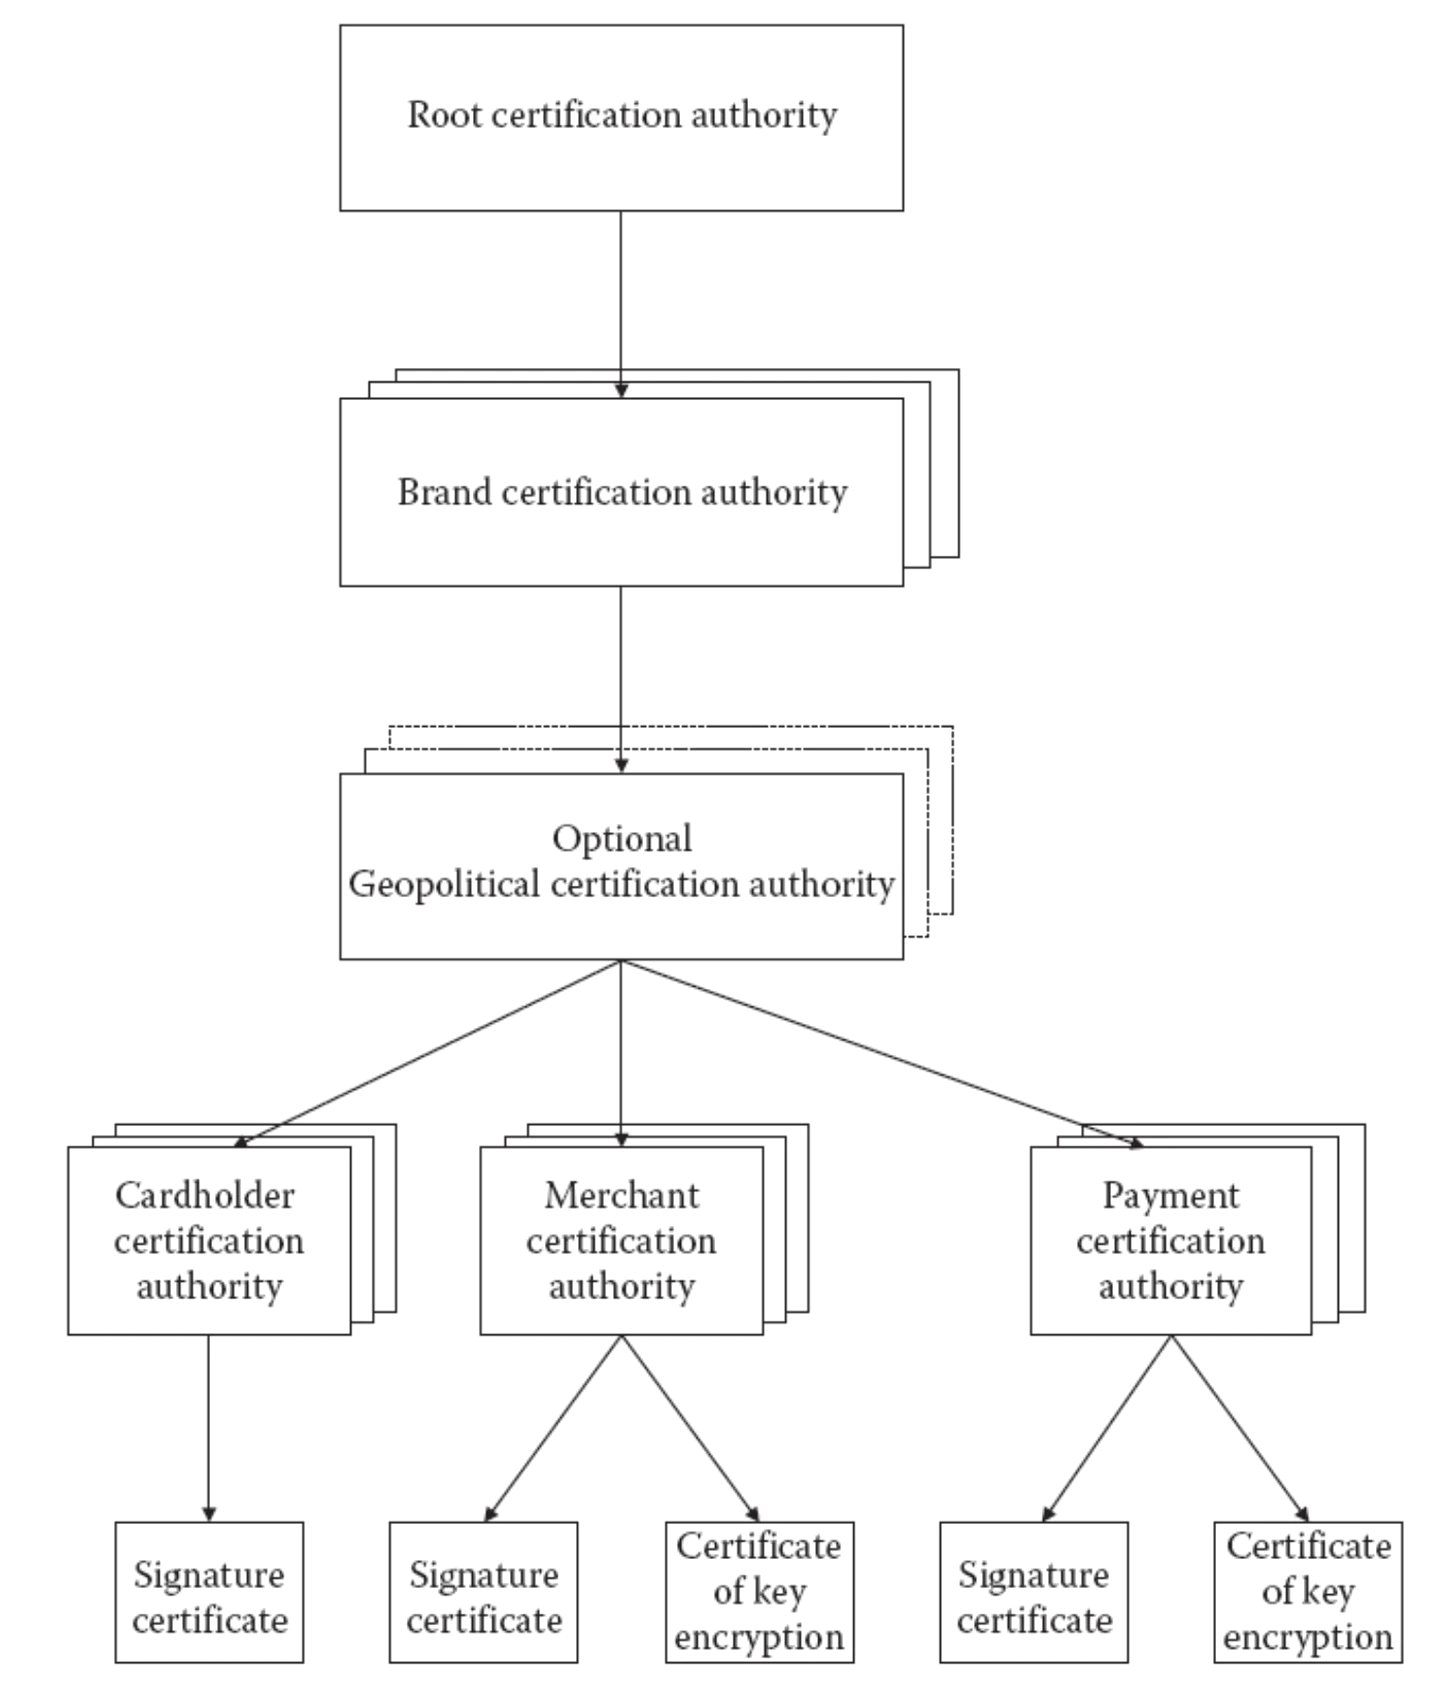
SET 里证书很多:持卡人、商户、网关都要。要让人信得过每一张证书,得有一个大家都信的起点,再一层层往下担保。证书树规定了谁给谁发证;树的叶子规定了每一方领几张、各是什么证。
直觉
树根是根 CA,大家都信它。根给卡品牌 CA 发证,品牌 CA 下面可以再分地区 CA。最底下一层是三个业务 CA,分别给持卡人、商户、支付网关发证。
叶子数一数就是张数:持卡人那边一片叶子,商户和支付两边各两片。
一步一步看
目标:从根往下读证书树,数出持卡人领 1 张、商户和网关各领 2 张证书。
-
从树根往下读,每一层都由上一层签发。
层 名字 说明 1 Root CA 根,大家都信它 2 Brand CA 卡组织品牌层 3 Geopolitical CA 地区层,可选,课件用虚线框画 4 Cardholder / Merchant / Payment CA 三个业务 CA -
Cardholder CA 下面只挂一片叶子:签名证书。持卡人领 1 张。
-
Merchant CA 下面挂两片叶子:签名证书、密钥加密证书。商户领 2 张。
-
Payment CA 下面同样两片叶子。支付网关也领 2 张。
-
对照下面的课件原图,从根数到叶子,核对上面的张数。
怎么判断
判断一方要几张证书,问它在购买里要不要「收机密报文」。
只需要别人验它签名的,一张签名证书就够,持卡人就是这样。还要让别人用它的公钥给它加密的,再加一张密钥加密证书,商户和网关都是这样。持卡人的 PReq 里,卡号是用网关的公钥封起来的,所以网关必须有一张担保加密公钥的证书。
常见误解
以为 Optional 的部分可以整段不看
Part 2 标题写了 Optional,但 Take-home Exercise-1 直接问持卡人和商户各领几张证书。证书树这张图不能跳。
以为地区 CA 是必有的一层
Geopolitical CA 在图上画成虚线框,是可选层。没有它时,Brand CA 直接给三个业务 CA 发证。
试一下
持卡人、商户、支付网关三方加起来一共领几张叶子证书?
持卡人 1 张,商户 2 张,支付网关 2 张,合计 1 + 2 + 2 = 5 张。
3. 持卡人注册:六条报文
它解决什么问题
持卡人拿到证书才能参与 SET 交易。证书不能凭空发:CA 要知道是哪张卡来注册、要拿到持卡人的签名公钥,还要保证卡号路上不泄露。注册流程用三对报文把这些事做完。
直觉
三对请求和回复,像去柜台办卡的三个回合。第一回合打招呼,柜台亮出自己的身份。第二回合你报卡号,柜台给你一张表。第三回合你交表和公钥,柜台给你证书。
一步一步看
目标:按三对报文走完持卡人注册,看出每一对用了哪些签名和加密,证书最后怎样到持卡人手里。
图里青绿箭头是这一对报文,黑色是已经走完的,浅灰虚线是还没发的。
-
初始化:持卡人发 CardCInitReq,CA 回 CardCInitRes。CA 用自己的私钥签这份回复,并附上 CA 的证书。持卡人用 CA 的公钥验签名,证书负责担保这把公钥属于 CA。
-
要注册表:持卡人发 RegFormReq,CA 回 RegFormRes。请求正文用随机对称钥匙加密,那把钥匙和卡号 PAN 一起用 CA 公钥封成信封。
-
申请证书:持卡人发 CertReq,CA 回 CertRes。CertReq 里有填好的注册表和持卡人的签名公钥,整体哈希后用持卡人签名私钥签;正文对称加密,对称钥匙用 CA 公钥封。CA 回的 CertRes 用 CA 私钥签名。
怎么判断
背六条报文,只要记三个词根:CardCInit、RegForm、Cert,每个词根后面各接一个 Req 和一个 Res。Req 都是持卡人发给 CA,Res 都是 CA 发给持卡人。
再判断每一对用了哪些密码学零件:CA 的回复都由 CA 私钥签名;持卡人发出的 RegFormReq 和 CertReq 都按「对称加密正文 + CA 公钥封钥匙」打包,CertReq 还多了一个持卡人签名。
常见误解
以为卡号要到 CertReq 才交给 CA
PAN 在 RegFormReq 要表阶段就进了信封。CA 需要先知道是哪张卡来注册,才能下发对应的注册表。
以为持卡人验 CardCInitRes 用的是 CA 证书
验签用的是 CA 的公钥。附带的 CA 证书只负责证明这把公钥确实属于 CA。
试一下
把下面打乱的六条报文排回正确顺序:CertRes、RegFormReq、CardCInitRes、CertReq、CardCInitReq、RegFormRes。
CardCInitReq → CardCInitRes → RegFormReq → RegFormRes → CertReq → CertRes。
4. 商户注册:四条报文,一次领两张
它解决什么问题
商户要同时拿到签名证书和密钥加密证书。它不像持卡人那样要先领注册表,流程更短。但它要交两把公钥,还要交账户号,这几样东西都得保护好。
直觉
商户的流程是持卡人的「去掉中间那一对」:先初始化,再直接申请证书。申请时一次交两把公钥,CA 一次签回两张证书。
一步一步看
目标:走完商户注册的四条报文再和持卡人注册对照,看出商户少了要表那一对,却一次领两张证书。
-
商户发 Me-AqCInitReq,CA 回 Me-AqCInitRes。前缀 Me-Aq 表示这是商户和收单侧的证书初始化。
-
商户发 CertReq。明文侧带两把公钥:签名公钥和密钥加密公钥。表单和两把公钥一起哈希,用商户私钥签。
-
表单、两把公钥和签名一起用 DES 加密;账户号单独用 CA 公钥加密,不进 DES 正文。
-
CA 回 CertRes,用 CA 私钥签名。商户验签后取出自己的两张证书。
| 持卡人注册 | 商户注册 | |
|---|---|---|
| 报文条数 | 6 | 4 |
| 有没有要表那一对 | 有(RegForm) | 没有 |
| CertReq 里的公钥 | 签名公钥 1 把 | 签名公钥 + 密钥加密公钥 2 把 |
| 卡号或账户号 | PAN 在 RegFormReq 进信封 | 账户号在 CertReq 单独用 CA 公钥加密 |
| 领到的证书 | 签名证书 1 张 | 签名证书 + 密钥加密证书 2 张 |
怎么判断
看到一条注册报文,先看前缀:CardC 开头的是持卡人,Me-Aq 开头的是商户。再看它要几把公钥:一把是持卡人,两把是商户。
常见误解
以为商户分两次注册,各领一张证书
商户一条 CertReq 同时带两把公钥,一次 CertRes 拿回两张证书。
试一下
商户注册比持卡人少了哪一对报文?商户 CertReq 比持卡人 CertReq 多了哪两样?
少了 RegFormReq / RegFormRes 那一对。商户 CertReq 多了一把密钥加密公钥,另外账户号单独用 CA 公钥加密。
把它们串起来
证书只做一件事:担保一把公钥属于谁。签名靠私钥,验签靠公钥,证书让验签的人敢相信手里那把公钥。
证书树给出信任的来路:根 CA 往下签品牌 CA,品牌 CA 往下可以经过地区 CA,最后到三个业务 CA。叶子决定张数:持卡人一张签名证书,商户和网关各两张,多出来的那张担保加密公钥,让别人敢用它给自己寄机密报文。
注册流程把证书发到手上。持卡人三对报文:初始化、要表、要证,卡号在要表时就进了信封。商户两对报文:初始化、要证,一次交两把公钥、领两张证。
这些证书到购买时才派上用场。持卡人的签名证书随 PReq 附上,让商户和网关验双重签名;商户的签名证书随授权请求附上,让网关验商户签名;网关的加密公钥用来封持卡人的卡号。这些都在下一页的购买六步里。
课件里的坑
- [范围提醒] Part 2 标题写 Optional,但 Exercise-1 仍问证书张数和用途,复习时不要整段跳过(p.14–15、p.36)。
- [读图提醒] 证书树里 Geopolitical CA 画成虚线框,表示可选层(p.15)。
- [易混] CardCInitRes 和 CertRes 的图上都画了 CA 证书图标,但签名是用 CA 私钥算的,证书只担保 CA 公钥的归属(p.18、p.23)。
- [易混] 商户 CertReq 里的账户号单独用 CA 公钥加密,不进 DES 正文(p.22)。
- 课件 p.14 和 p.24 是分隔页,没印页码。
课后 10 分钟
这 10 分钟怎么用:合上页面,先画出证书树,在叶子上标出张数;再默写持卡人的六条报文和商户的四条报文;最后独立做一遍 Exercise-1。
必背
- 证书:持卡人 1 张签名证;商户 2 张(签名 + 密钥加密);Payment 侧同样 2 张;签名用私钥,证书只证明公钥归属
- 证书树自上而下:Root CA → Brand CA →(可选 Geopolitical CA)→ Cardholder / Merchant / Payment 三类 CA
- 持卡人注册六报文:CardCInitReq/Res → RegFormReq/Res → CertReq/Res,三对依次是初始化、要表、要证
- 商户注册四报文:Me-AqCInitReq/Res → CertReq/Res,一次拿签名证书和密钥加密证书两张
- RegFormReq 里注册表请求用随机对称密钥加密,对称密钥和 PAN 一起用 CA 公钥封成信封
- 商户 CertReq 带签名公钥和密钥加密公钥两把公钥,账户号单独用 CA 公钥加密
- Part 2 标 Optional,但 Exercise-1 仍考持卡人和商户的证书张数与用途
课件例题
例 1(课件 p.36):Exercise-1,SET 协议里持卡人和商户各拿几张证书?简述它们在购买交易里的用途。
提示
先看证书树的叶子数张数。用途分两句写:签名证书担保签名公钥,密钥加密证书担保加密公钥。别写成「用证书签名」。
解答
持卡人 1 张签名证书,商户 2 张(签名证书 + 密钥加密证书)。持卡人用签名私钥生成双重签名,签名证书随 PReq 附上,让商户和网关确认持卡人公钥的归属后验 DS。商户用签名私钥签 AuthReq,网关凭商户签名证书确认公钥后验签;密钥加密证书担保商户的加密公钥,别人用它给商户封机密报文。完整步骤见下方完整例题。
完整例题
题面:How many certificates will be obtained by a customer and merchant respectively in SET protocol? Briefly explain their usage in the purchase transactions.(课件 p.36,对照 p.15、p.27–29)
约定:customer 就是持卡人。
解法:
- 看证书树叶子:Cardholder CA 只指向 Signature certificate,所以持卡人 1 张。
- Merchant CA 指向 Signature certificate 和 Certificate of key encryption,所以商户 2 张。
- 持卡人签名证书的用途:双重签名由持卡人的签名私钥生成(p.27),签名证书随 PReq 附上(p.28 的 Sig cert (holder))。商户和网关凭它确认持卡人签名公钥的归属,再用这把公钥验 DS。
- 商户签名证书的用途:AuthReq 由商户的签名私钥签(p.29)。网关凭商户签名证书确认商户签名公钥,再验签。
- 商户密钥加密证书的用途:担保商户加密公钥的归属。别人用这把公钥给商户封机密报文,只有商户的加密私钥解得开。
- 补一句:支付网关同样是签名和加密各一张,本题没问。
| 角色 | 张数 | 证书 | 购买交易里干什么 |
|---|---|---|---|
| 持卡人 | 1 | 签名证书 | 随 PReq 附上,让对方确认持卡人公钥后验 DS |
| 商户 | 2 | 签名证书 + 密钥加密证书 | 前者让网关验 AuthReq 签名,后者让别人放心用商户公钥加密 |
要点:每一处「用途」都写成「私钥签、公钥验、证书担保公钥归属」三段。写成「用签名证书签 AuthReq」会被扣分。
答题格式:先一句给张数,再按角色分段写用途,最后加一句 certificate ≠ private key。
变式题
(1) 有人说:「支付网关只需要一张签名证书,因为它只负责验签。」用 PReq 的打包方式反驳这句话。
(2) 持卡人注册时,CA 需要知道卡号,但又不能让路上的人看见。卡号在哪一条报文里交出去?怎么保护?
(3) 把商户注册的四条报文按顺序写出,并标出每条的方向。
提示
第 (1) 题想一想 PReq 里卡号是用谁的公钥封的。第 (2) 题回看持卡人注册的第 2 对。第 (3) 题商户流程是持卡人流程去掉中间一对。
判分点与答案
(1) PReq 里 PAN 和 DES 钥匙是用网关的加密公钥封的。持卡人要放心用这把公钥,就需要一张担保它归属的密钥加密证书,所以网关也领 2 张。判分点:点出 PAN 用网关公钥封装。
(2) 在 RegFormReq 里交出。注册表请求用随机对称钥匙加密,对称钥匙和 PAN 一起用 CA 公钥封成信封,只有 CA 私钥打得开。判分点:报文名正确,说出「PAN 进 CA 公钥信封」。
(3) Me-AqCInitReq(商户 → CA)→ Me-AqCInitRes(CA → 商户)→ CertReq(商户 → CA)→ CertRes(CA → 商户)。判分点:顺序和方向全对。
闪卡自测
1. 持卡人、商户、支付网关各领几张证书?
持卡人 1 张签名证书;商户和支付网关各 2 张,签名证书加密钥加密证书(p.15)。
2. 证书树从上到下有哪几层?哪层可选?
Root → Brand → Geopolitical(可选)→ Cardholder / Merchant / Payment 三个业务 CA(p.15)。
3. 持卡人注册六报文的名字?
CardCInitReq、CardCInitRes、RegFormReq、RegFormRes、CertReq、CertRes(p.16–17)。
4. RegFormReq 里 PAN 怎么保护?
PAN 和随机对称钥匙一起用 CA 公钥封成信封(p.19)。
5. 持卡人 CertReq 用哪把钥匙签名?
持卡人的签名私钥(p.20)。
6. 商户注册几条报文?为什么一次能领两张证?
四条;CertReq 里同时带签名公钥和密钥加密公钥(p.21–22)。
7. 商户 CertReq 里的账户号怎么处理?
单独用 CA 公钥加密,不进 DES 正文(p.22)。
8. 签 AuthReq 用的是商户的证书还是私钥?
私钥。证书只让网关确认商户签名公钥的归属(p.29、p.36)。
下一讲
本讲下一页是 L05d 购买六步:有了双重签名和证书,一次购买怎么用六条报文走完授权和清算。
个人整理的学习笔记,不是官方材料;数字与结论以课件和讲师为准。