L01a 支付怎么一步步变成电子的:从物物交换到网银和信用卡
从零讲第 1 讲开头:支付形态的四级阶梯、一笔网购里的三条链路、网银的两道锁和信用卡的三类风险。
一句话版
付钱的方式一共换了四次形态,每换一次都在解决上一种的毛病。到了电子支付,钱不再从买方手里直接递给卖方,而是在两家银行之间转一圈。这一页讲清楚这条演进线,再看网银和信用卡各自防什么、防不住什么。
这一页是第 1 讲的第一页,不需要任何前置知识。
先认识这几个词
| 词 | 全称 / 读法 | 一句人话 |
|---|---|---|
| 法币 | fiat money | 政府发行、背后没有金银压着的钱,靠大家信它才值钱 |
| E-payment | electronic payment,电子支付 | 买卖双方在网上完成的一次付钱 |
| EPS | Electronic Payment System,电子支付系统 | 帮人在网上付钱的那套系统 |
| Issuer | 发卡行 | 给持卡人发卡的银行,站在买家这边 |
| Acquirer | 收单行 | 帮商户收钱的银行,站在卖家这边 |
| OTP | one-time password,一次性密码 | 用一次就作废的密码 |
| 私钥 | private key | 只有自己持有的那把钥匙,拿它做签名 |
一个类比:递钱包
在一家陌生的小店结账,你得把钱包往外递多远?
最早根本没有钱包,你得扛着一袋米去换布。后来大家认金银,钱包里装的是金属。再后来金属太重,改装纸条,纸条背后压着发行方的存款。到法币这一级,纸条背后什么都不压,你信发行它的政府,它就值钱。
电子支付把钱包递得更远了。你在网上下单,钱从来不经过卖家的手。你只是告诉自己的银行「付给他」,两家银行在后台结清,卖家的银行再告诉卖家「钱到了」。
类比在哪里失效:
- 递钱包是一次性动作。电子支付里,银行之间的清算是持续在后台跑的,买家看不见。
- 钱包递出去就是交出去了。信用卡是先刷后还,持卡人事后不还钱,吃亏的是发卡行,这跟钱包递多远无关。
从零讲起
1. 支付的四级阶梯
它解决什么问题
为什么会有「钱」这种东西?为什么今天的纸币背后不压金子也照样能用?课件用一张四级台阶的图回答:每往上一级,都是在解决上一级卡住的地方。看懂这条线,后面讲比特币时你会发现它在问同一个问题。
从哪来(补充)
物物交换的瓶颈有个专门的名字,叫需求的双重巧合(double coincidence of wants)。它说的是:交易双方都得恰好想要对方手里的东西,交换才能成交。有了大家都认的货币,这个条件就不再必要。
出处:Wikipedia: Coincidence of wants
直觉
我有米想换布。我得刚好碰到一个有布、又正好想要米的人。两个「刚好」同时成立,生意才做得成。
如果大家都认金子,我先拿米换金子,再拿金子去换布。两个「刚好」拆成了两次各自的买卖,好找多了。后面两级只是让这个中介越来越轻、越来越虚。
一步一步看
目标:从物物交换走到法定货币,看每一级解决了上一级的什么麻烦,信任又怎样取代了存款背书。
-
物物交换(Direct exchange of goods):东西直接换东西。卡在双重巧合上,很难碰到对的人。
-
商品货币(Commodity payment):用金、银、铜钱这类公认有价值的东西做媒介。双重巧合的问题解决了,但金属又重又难带。
-
商品本位(Commodity standard):发行纸做的凭证,每张凭证背后有发行方的存款背书。你拿着纸,随时能换回金属。
-
法定货币(Fiat money):凭证背后不再有存款背书。课件写了三条:假设经济与政府高度稳定;凭证不再有存款背书;对发行方的信任取代了存款。
到了法币这一级,传统支付还剩三个共有的毛病:Lack of Convenience(不便)、Lack of Security(不安全)、Lack of Coverage(覆盖不足)。电子支付就是从这三条出发的。
怎么判断
给你一种支付方式,判断它在第几级,只问一句:「这张凭证背后压着什么?」
- 什么都没有,直接拿货换货:物物交换。
- 媒介本身就有价值,比如一块银子:商品货币。
- 媒介是一张纸,但纸背后有发行方存着的金属:商品本位。
- 纸背后什么都不压,靠的是你信发行方:法币。
常见误解
以为商品本位和法币都是纸币,所以是一回事
两者长得一样,差在背后有没有东西。商品本位的纸能换回存款,法币的纸不能,它值钱全靠对发行方的信任。课件把这一条写成「对发行方的信任取代了存款」。
以为「双重巧合」是指买卖双方要同时在场
双重巧合说的是需求要对得上:我要你的,你也正好要我的。在不在场是另一回事。
试一下
一个岛上用贝壳交易,贝壳本身能做首饰,大家都认它值钱。这算第几级?如果后来岛主发木牌,说一块木牌随时能到他仓库换十个贝壳,又算第几级?
贝壳本身被公认有价值,算商品货币。木牌背后有仓库里的贝壳压着,能随时换回,算商品本位。要是岛主宣布木牌不再能换贝壳、大家照样用,那就到了法币这一级。
2. 电子支付与三条链路
它解决什么问题
钱变成电子的以后,一笔网购到底有几方参与,各自在传什么?课件给了一张参与方的图。看懂它,后面 SET 的五方、3D-Secure 的三个域都只是它的细化版。
直觉
先分清两个词。E-payment(电子支付)是买卖双方之间在线发生的一次金融交换,交换的是加密的信用卡号、电子支票、数字现金这类数字金融工具。EPS(Electronic Payment System)是帮用户完成在线付款的系统。前者是一件事,后者是一套系统。
再看一笔采购。你在网上买东西,同时有三样东西在流动:商量买什么的信息、货、钱。它们走的是三条不同的路。
一步一步看
目标:把参与方图上的线按商流、物流、资金流分开读,看清每条链路只经过哪几方。
下图是课件那张参与方图的重画:五个参与方,三条链路用三种线区分。
-
商流,只在买卖双方之间。买方查目录(Catalog consultation)、下单(Purchase order),卖方回执并开发票(Response and invoice)。
-
物流,走承运方。卖方给承运方发货指令(Delivery order),承运方给买方发到货通知(Delivery notice)。
-
资金流,走两家银行。买方向自己的银行发付款指令(Payment order)。
-
两家银行之间做行间清算(Interbank exchanges)。
-
买方银行给买方发借记通知(Debit advice),卖方银行给卖方发贷记通知(Credit advice)。
怎么判断
看到一条消息,问它在传什么,就知道它属于哪条链路:
| 这条消息在传 | 属于 | 在谁之间 |
|---|---|---|
| 买什么、多少钱、发票 | 商流 | 买方和卖方 |
| 货什么时候发、什么时候到 | 物流 | 卖方、承运方、买方 |
| 付款指令、清算、入账通知 | 资金流 | 买方、两家银行、卖方 |
最该记住的一条:资金流里没有「买方直接给卖方」这条线。
常见误解
以为买方的钱直接流向卖方
买方只向自己的银行下指令,卖方只从自己的银行收到入账通知,中间隔着行间清算。后面所有支付协议都在这个结构上加安全措施。
把 Issuer 和 Acquirer 记反
Issuer 是发卡行,站在买方(持卡人)这边;Acquirer 是收单行,站在卖方(商户)这边。在三条链路图里,它们就是买方银行和卖方银行。口诀:Issuer 发卡给消费者,Acquirer 收单给商户。
试一下
「卖方银行告诉卖方:货款已入账」和「承运方告诉买方:包裹明天到」,各属于哪条链路?
第一条是资金流,对应 Credit advice。第二条是物流,对应 Delivery notice。
3. 网银的两道锁和信用卡的三类风险
它解决什么问题
钱走网络以后,有人能偷看、偷改、冒充。课件在讲 SET 之前先看两种最早的互联网支付:网银和信用卡。网银靠两种手段保安全;信用卡则有三类风险,后面的协议只能管住其中两类。
直觉
网银(Internet Banking)就是把银行柜台搬上网,客户通过银行的网站完成交易。课件给的历史点是:第一家虚拟银行是 1995 年的 SFNB(Security First Network Bank)。它的定位是传统银行的延伸。
网银要防两件事。一是密码在路上被人截走,拿去再用一次。二是你的身份凭证被整个复制走。前者靠 OTP,后者靠 USB Key。
信用卡是先刷后还。课件的定义很朴素:一张带磁条号码和代码的塑料卡,有固定额度,用户事后还款。先刷后还,就多出一个「刷了不还」的风险。
一步一步看
目标:把网银的两道锁和信用卡的三类风险逐条过一遍,看出 OTP 和 USB Key 各防什么,风险又分哪三种来源。
-
OTP(一次性密码):密码发到手机上,或者用两段式,固定 PIN 加一个动态密码。截走的密码用过就作废,所以防的是重放。
-
USB Key:用户私钥存在一个硬件密码锁里,而且不可被读出。签名运算在硬件内部完成,钥匙从不出芯片,所以防的是私钥被复制。
-
信用卡的操作风险(Operational risk):卡被偷。
-
信用卡的法律风险(Legal risk):交易本身有瑕疵或纠纷。
-
信用卡的信用风险(Credit risk):持卡人不还钱。
怎么判断
拿到一个安全事件,先问它属于哪类风险,再问由谁承担:
| 风险 | 原文 | 例子 | 主要落在谁头上 |
|---|---|---|---|
| 操作风险 | card stolen | 卡被偷了去刷 | 商户 / 收单方 |
| 法律风险 | defective trans. | 交易有纠纷 | 商户 / 收单方 |
| 信用风险 | missing payment | 持卡人不还钱 | 发卡行 |
后面要讲的 SET 和 3D-Secure,都在确认「这笔交易是真的、付款的是持卡人自己」,管的是前两类。持卡人自己不还钱,再好的协议也拦不住。
常见误解
以为 OTP 和 USB Key 防的是同一件事
OTP 防的是密码被截获后重放,每次的密码都不一样。USB Key 防的是私钥被复制,钥匙根本读不出来。一个管「这次的口令」,一个管「长期的身份」。
以为有了安全协议,信用卡的风险就全解决了
安全协议解决的是交易真实性。持卡人到期不还款是信用问题,落在发卡行,协议管不到。
试一下
小王的信用卡在网上被人盗刷,小李刷卡买了电脑后一直不还钱。这两件事各属于哪类风险?哪一件 3D-Secure 能帮上忙?
小王那件是操作风险,卡(卡号)被别人拿去用了;3D-Secure 会要求付款人证明自己是持卡人,能帮上忙。小李那件是信用风险,落在发卡行,3D-Secure 管不了。
把它们串起来
四级阶梯讲的是「钱是什么」。从实物到纸,从有背书到靠信任,媒介一路变轻。到法币为止,传统支付还剩三个毛病:不便、不安全、覆盖不足。
电子支付先解决「不便」和「覆盖」。它把一笔交易拆成三条链路,钱只在银行之间走。买方从不直接把钱交给卖方,这是之后所有支付协议的底图。
剩下的是「不安全」。网银用 OTP 和 USB Key 两道锁守住登录和身份。信用卡的问题更大:卡号一旦给了商户,就可能被盗刷。
下一页的 SET,就是为了不让商户看到卡号而设计的。它管得住操作风险和法律风险,管不住持卡人自己不还钱。
课件里的坑
- [分类没展开] 课件 p.8 的 EPS 分类里列了 E-Cash 和 Electronic check,但整讲没有对应页,不用准备(p.8)
- [两个定义易混] E-payment 和 EPS 一个是行为、一个是系统,考定义时别把系统的说法套到行为上(p.5)
- [图上的边] p.7 那张参与方图除了 Credit advice,还有买方银行发给买方的 Debit advice,抄图时别漏(p.7)
课后 10 分钟:考点复习
这 10 分钟怎么用:合上页面,先在纸上画出四级台阶,每级写一句「它解决了什么」;再画三条链路图,用三种线区分商流、物流、资金流;然后做下面的变式题;最后回查两个最容易错的地方:买方的钱不直接给卖方,信用风险落在发卡行。
必背
- 传统支付四级阶梯:物物交换(瓶颈是 double coincidence of wants)→ 商品货币 → 商品本位 → 法币;法币靠「对发行方的信任」取代存款背书
- 传统支付共有三个毛病:Lack of Convenience(不便)/ Lack of Security(不安全)/ Lack of Coverage(覆盖不足),这是电子支付的立论起点
- E-payment 是买卖双方之间在线发生的金融交换,EPS 是帮用户完成在线付款的系统:一个是行为,一个是系统
- 三条链路分离:商流在买卖双方之间、物流走承运方、资金流走两家银行清算,买方从不直接把钱交给卖方
- 网银两道锁:OTP 防密码被截获后重放;USB Key 把私钥锁在硬件里且不可读出,签名在硬件里完成
- 信用卡三类风险:操作风险(卡被偷)、信用风险(持卡人不还钱)、法律风险(交易有瑕疵);信用风险落在发卡行,SET 和 3D-Secure 管不了
课件例题
这一页的主题,本讲课件没有例题。第 1 讲的三道 take-home 题分别在 SET 页、3D-Secure 页、移动支付页 和 加密货币页。下面的完整例题按课件 p.7 的图出题。
完整例题
题面:照课件 p.7 的图,说出一次采购交易里的五个参与方和消息流。买方的钱是怎么到卖方手里的?
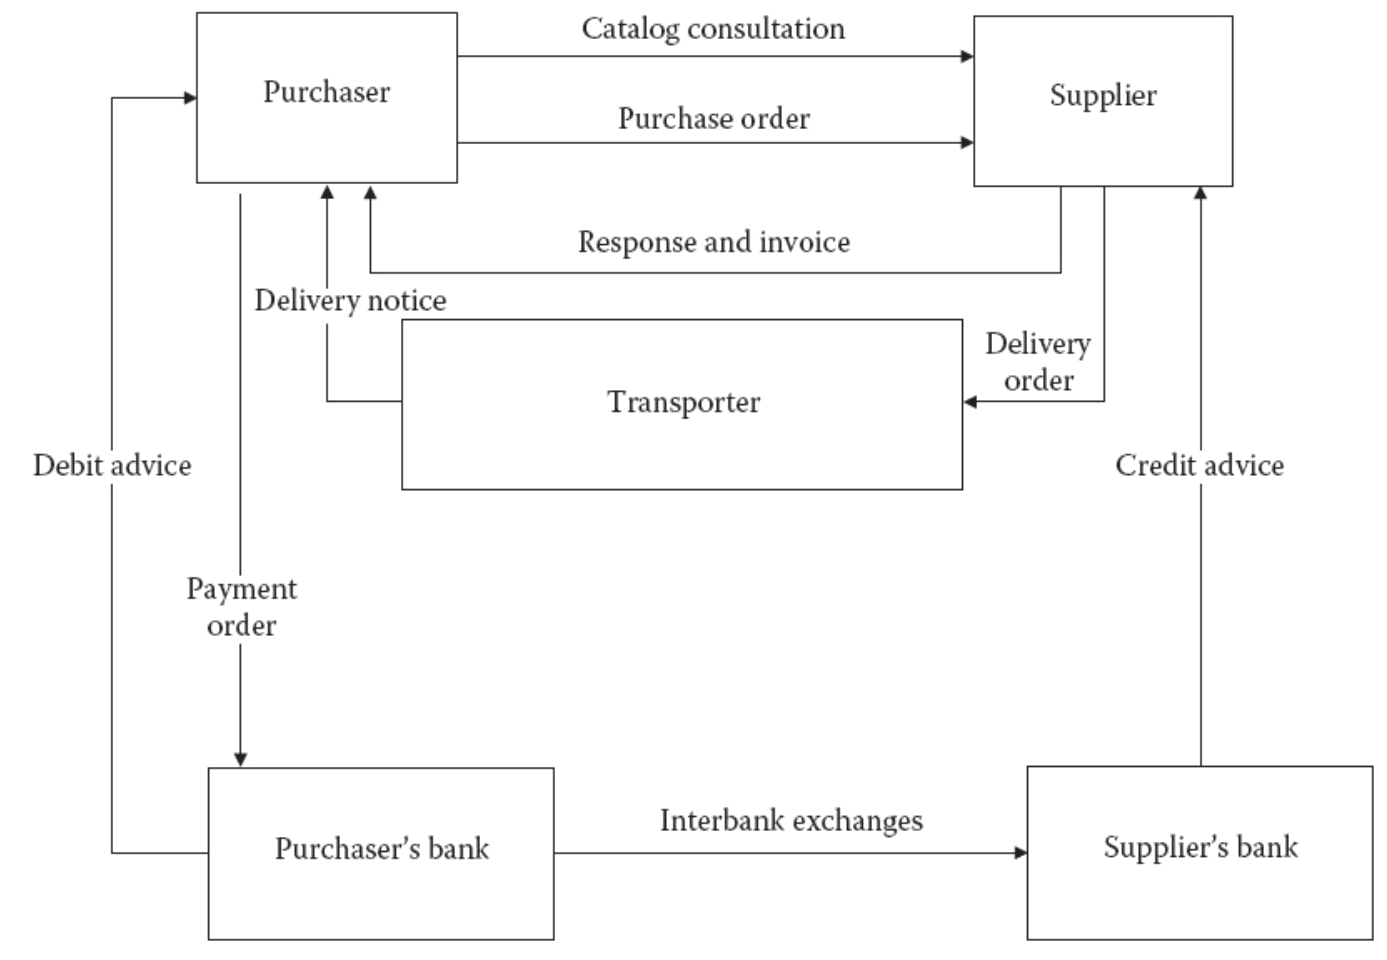
第一步,列参与方:Purchaser(买方)、Supplier(卖方)、Transporter(承运方)、Purchaser’s bank(买方银行)、Supplier’s bank(卖方银行)。
第二步,按三条链路列消息:
| 链路 | 消息 | 从 → 到 |
|---|---|---|
| 商流 | Catalog consultation、Purchase order | 买方 → 卖方 |
| 商流 | Response and invoice | 卖方 → 买方 |
| 物流 | Delivery order | 卖方 → 承运方 |
| 物流 | Delivery notice | 承运方 → 买方 |
| 资金流 | Payment order | 买方 → 买方银行 |
| 资金流 | Interbank exchanges | 买方银行 → 卖方银行 |
| 资金流 | Debit advice | 买方银行 → 买方 |
| 资金流 | Credit advice | 卖方银行 → 卖方 |
第三步,回答钱怎么走:买方向自己的银行发 Payment order;两家银行做行间清算;卖方银行向卖方发 Credit advice。买方从不直接把钱交给卖方。
要点:按链路分组比按图上位置罗列更容易拿分,也方便接着说「SET 的五方是这张图的细化」。
变式题(先自己做)
(1) 下面四条消息各属于哪条链路:发票、到货通知、行间清算、借记通知。 (2) 一家网店收到一笔订单,发货后才发现买家用的是一张被偷的信用卡。这属于哪类风险?主要由谁承担? (3) 某银行让客户登录时输入固定密码,再输入手机收到的六位动态码。这用的是哪种手段?它防的是什么?
提示
(1) 问每条消息在传什么:信息、货还是钱。(2) 对照三类风险的原文:card stolen、missing payment、defective trans.。(3) 看密码会不会每次都变。
判分点与答案(非官方评分标准)
判分点:① (1) 四条都要写对链路;② (2) 风险类别和承担方都要答;③ (3) 要说出防的是重放。
(1) 发票属于商流(Response and invoice);到货通知属于物流(Delivery notice);行间清算和借记通知属于资金流。
(2) 卡被偷属于操作风险,主要落在商户或收单方。这类风险正是后面 SET、3D-Secure 想管的。
(3) 是 OTP 的两段式用法:固定 PIN 加动态密码。动态码用一次就作废,防的是密码被截获后重放。
闪卡自测
1. 什么是 double coincidence of wants?后面哪一级解决了它?
物物交换里我有米想换布,必须刚好遇到有布想换米的人。商品货币用公认价值的物品(金银铜)做中介,这个巧合就不再必要(p.4)。
2. 法币和商品本位的关键差别是什么?
商品本位发行的凭证有发行方存款背书,法币的凭证不再有存款背书,课件原话是对发行方的信任取代了存款;前提假设是经济与政府高度稳定(p.4)。
3. 传统支付共有的三个毛病是什么?
Lack of Convenience(不便)、Lack of Security(不安全)、Lack of Coverage(覆盖不足),这是电子支付的立论起点(p.4)。
4. E-payment 和 EPS 有什么区别?
E-payment 是买卖双方之间在线发生的金融交换;EPS 是帮用户完成在线付款的系统。一个是行为,一个是系统(p.5)。
5. 一次采购里五个参与方是谁?买方的钱怎么到卖方手里?
买方、卖方、承运方、买方银行、卖方银行。买方向自己的银行发 Payment order,两家银行做行间清算,卖方银行再向卖方发 Credit advice。买方从不直接把钱交给卖方(p.7)。
6. 第一家虚拟银行是哪家?网银的两种安全手段各防什么?
1995 年的 SFNB。OTP 防密码被截获后重放;USB Key 让私钥存在硬件里且不可读出,防私钥被复制(p.11)。
7. 信用卡的三类风险各是什么?分别落在谁头上?
Operational risk(卡被偷)、Credit risk(持卡人不还钱)、Legal risk(交易有瑕疵)。操作风险和法律风险主要落在商户/收单方,信用风险落在发卡行;SET 和 3D-Secure 只解决前两类(p.12)。
8. Issuer 和 Acquirer 各站在谁那边?
Issuer 是发卡行,站在持卡人(买方)那边;Acquirer 是收单行,站在商户(卖方)那边(p.14)。
下一讲
下一页讲 SET:怎样让商户只看到订单、看不到卡号。见 L01a-2。
个人整理的学习笔记,不是官方材料;数字与结论以课件和讲师为准。