L01b 3D-Secure:不碰卡号,只确认付款的是持卡人自己
从零讲 3D-Secure:三个域各有谁,12 步报文按什么顺序走,付款时跳出的银行页面从哪来,以及 Personal Message 为什么能防钓鱼。
一句话版
3D-Secure 不去保护卡号,只在付款时让发卡行亲自确认一句:付钱的是不是持卡人自己。它把参与方分进三个域,按固定顺序传 12 步报文,中间有两步要绕经持卡人的浏览器,这就是你付款时跳出来的那个银行页面。
读之前最好先懂 SET 为什么被淘汰,见 L01a-2。
先认识这几个词
| 词 | 全称 / 读法 | 一句人话 |
|---|---|---|
| 3-D | three domains,三个域 | 按「谁家的人」把参与方分成三栏 |
| ACS | Access Control Server,访问控制服务器 | 发卡行用来确认「付款的是不是持卡人自己」的服务器 |
| MPI | Merchant Plug-in,商户插件 | 装在商户网站上、替商户发 3D-Secure 报文的组件 |
| 目录服务器 | Directory Server,DServer | 卡组织的「查号台」,知道哪张卡归哪家 ACS 管 |
| Req / Res | Request / Response | 请求 / 回应,报文名两两成对 |
| 钓鱼 | phishing | 假冒银行页面骗你输密码 |
一个类比:银行派人到收银台
你在一家店用信用卡付款。店员没法确认你是不是卡主,于是打电话给卡组织的总机:「这张卡是哪家银行的?」总机查到后转给那家银行。银行说:「让持卡人自己来接电话。」
店员把听筒递给你。你对着银行报出只有你知道的口令,银行确认后告诉店员:「是本卡持卡人,放行。」店员这才去收钱。
总机就是目录服务器,银行那头接电话的就是 ACS。「把听筒递给你」,对应报文绕经持卡人浏览器那两步。
类比在哪里失效:
- 打电话时你认得出银行的声音。网上弹出的银行页面谁都能仿造,所以才有后面讲的 Personal Message。
- 电话里银行没看你的卡号就能认人。3D-Secure 里商户照样会收到卡号,它只多加了一道认人的关卡,卡号本身并没有被藏起来。
从零讲起
1. 3-D 的三个域
它解决什么问题
SET 想同时保护数据、隔离信息、认证多方,结果太重没活下来。3D-Secure 作为它的替代方案,课件写的是自 2003 年起使用,只做一件事:付款人认证(payer authentication)。范围小了,所以活了下来。
要认证付款人,先得把参与的各方按「谁家的人」分好。这就是三个域。
从哪来(补充)
3-D Secure 最早由 Celo Communications AB 在 1999 年秋为 Visa 开发。2001 年,Arcot Systems 和 Visa 以 Verified by Visa 的品牌推出,后来更名为 Visa Secure。名字里的 3-D 就是 three domains。EMVCo 在 2016 年 10 月发布了 3-D Secure 2.0 规范,流程和课件讲的 1.x 版不同。
直觉
一笔刷卡交易里有三拨人:买家那边的、卖家那边的、中间搭桥的。
买家那边是持卡人和他的发卡行。发卡行最清楚谁是真正的持卡人,所以认人的服务器 ACS 由它维护。卖家那边是商户和收单行。中间是卡组织提供的基础设施,负责把商户的请求转到对的发卡行。
一步一步看
目标:把 3-D 的组件按发卡域、收单域、互操作域归位,看清每个组件归哪一方管。
-
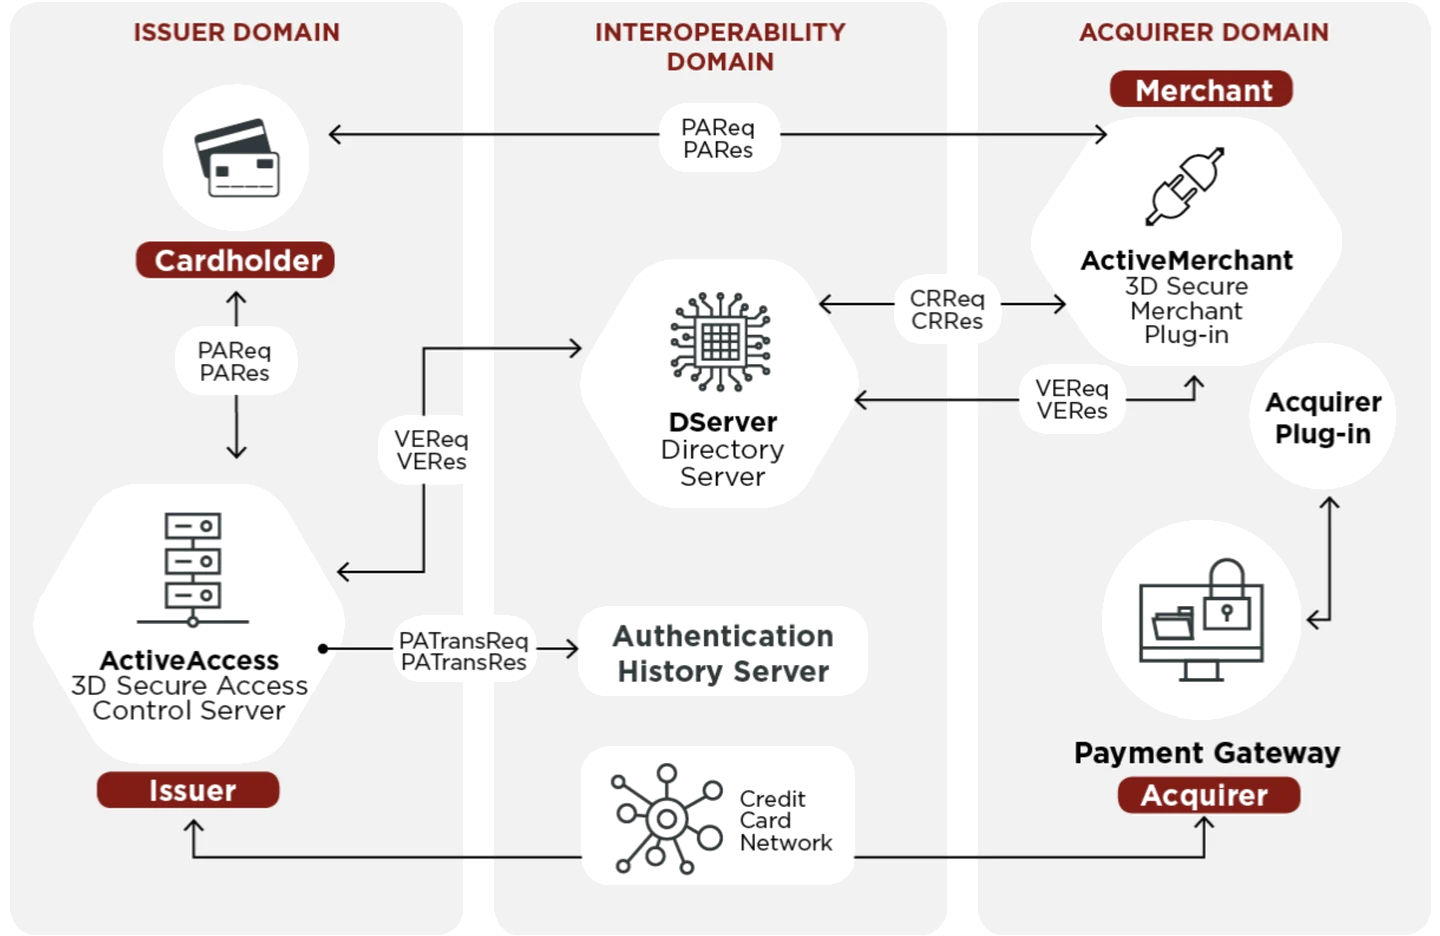
Issuer domain(发卡域):持卡人、发卡行,以及发卡行维护的 ACS。
-
Acquirer domain(收单域):商户、收单行,以及装在商户网站上的 MPI。
-
Interoperability domain(互操作域):卡组织的基础设施,包括目录服务器、认证历史服务器和卡组织网络。
-
课件的协议图把这三个域画成三个灰色竖条,组件和报文都标在上面。
怎么判断
给你一个组件,判断它属于哪个域,问一句:它替谁干活?
| 组件 | 替谁干活 | 属于 |
|---|---|---|
| 持卡人、发卡行、ACS | 买家那边 | Issuer domain |
| 商户、收单行、MPI、支付网关 | 卖家那边 | Acquirer domain |
| 目录服务器、认证历史服务器、卡组织网络 | 谁都不偏,只搭桥 | Interoperability domain |
ACS 最容易放错。它是发卡行的服务器,归发卡域。
常见误解
把 3-D 当成「三维」
3-D 就是 three domains 的缩写,跟三维没有关系。这是最容易被拿来出题的点。
把 ACS 放进互操作域
课件有一页文字确实这么写了,但同一讲的协议图把 ACS 画在 Issuer domain 里。ACS 由每家发卡行自己维护,按图归到发卡域。
试一下
收单行、目录服务器、持卡人,各属于哪个域?
收单行属于 Acquirer domain;目录服务器属于 Interoperability domain;持卡人属于 Issuer domain。
2. 12 步报文按什么顺序走
它解决什么问题
协议图只告诉你谁在哪个域、谁和谁之间有报文。考试还会问顺序:哪一步先、哪一步后、为什么。课件后面有一页给了完整的 12 步时序,这一节一段一段走。
直觉
整套流程像打电话认人:先查号,再确认这张卡开通了服务,然后请持卡人自己来接,最后存档、放行。
报文名两两成对。CR 是 Card Range(卡范围查询),VE 是 Verify Enrollment(这张卡有没有注册),PA 是 Payer Authentication(真正认人),PATrans 是把认证记录归档。
一步一步看
目标:按四段走完 12 步报文,看出前面都在查卡和认人,直到最后一步才真正扣款。
下面四张图是同一张时序图,三个域画成三块灰底,每张用青绿标出一段。
-
第 1–3 步,下单和查卡范围:持卡人把订单与支付信息发给商户插件 MPI;MPI 和目录服务器之间做 CRReq / CRRes。
-
第 4–7 步,查这张卡有没有注册:MPI 发 VEReq 给目录服务器,目录服务器转给发卡行的 ACS;ACS 回 VERes 给目录服务器,目录服务器再转回 MPI。
-
第 8–9 步,真正认人:MPI 发 PAReq,经持卡人浏览器转给 ACS;ACS 回 PARes,也经持卡人浏览器转回 MPI。持卡人在这一步看到银行页面、输入口令。
-
第 10–12 步,归档和扣款:ACS 和认证历史服务器之间做 PATransReq / PATransRes,把认证记录存档;最后 MPI 向收单行发 capture request,这一步才真正扣款。
怎么判断
碰到顺序题,用一句话串起来:查号 → 查注册 → 认人 → 归档 → 扣款,对应 CR → VE → PA → PATrans → Capture。
判断「为什么 VE 必须在 PA 前面」:没注册 3D-Secure 的卡,发卡行那边没有可用的认证方式,发 PAReq 也没人能答。所以先问在不在体系里,在才发起认证。
判断「哪几步经过持卡人」:只有 PAReq 和 PARes 两步。其余报文都在服务器之间直接跑。
常见误解
以为认证一通过就已经扣款了
前 11 步全是认证和存档,钱一分没动。最后 MPI 发给收单行的 capture request 才真正扣款。
以为课件这套流程就是今天的 3D-Secure
课件讲的是 3DS 1.x 的历史流程。EMVCo 在 2016 年发布了 3-D Secure 2.0 规范,现代流程不同,考试按课件的 1.x 答。
试一下
把这五对报文排好顺序:PATransReq/Res、VEReq/Res、Capture request、CRReq/Res、PAReq/Res。哪一对经过持卡人?
顺序是 CRReq/Res → VEReq/Res → PAReq/Res → PATransReq/Res → Capture request。经过持卡人的只有 PAReq/Res。
3. 付款时跳出的那一页
它解决什么问题
PAReq/PARes 要绕经持卡人的浏览器,所以付款时会跳出一个银行页面让你输密码。这带来两个问题:用户怎么知道这个页面归哪家卡组织?又怎么知道它真的来自银行,不是钓鱼网站仿的?
直觉
各家卡组织给自己的 3D-Secure 起了品牌名,弹窗上就印着这个名字。
只看名字不够,名字谁都能抄。所以弹窗里还会显示一句你自己事先在发卡行设好的话。钓鱼网站不知道这句话,仿不出来。
一步一步看
目标:对着 Verified by Visa 弹窗逐项看,看出持卡人靠预设的个人消息确认页面可信,才输入密码。
-
各卡组织的品牌名:
卡组织 品牌名 Visa Verified by VISA MasterCard MasterCard SecureCode JCB J/Secure American Express American Express SafeKey -
课件放了一张 Verified by Visa 的弹窗截图。标题下写 Added Protection,请你提交 Verified by Visa 密码。
-
弹窗列出这笔交易:商户 merchant.com、金额 $49.16、日期 09/01/2010、卡号只露末四位 9010。
-
下面一行是 Personal Message:Cardholder since 05/2000。这句话是持卡人事先在发卡行设好的。
-
你看到这句话对得上,才在下面的密码框里输入密码并提交。
怎么判断
一个付款弹窗能不能信,按顺序问:
- 它出现的时机对吗?只有在付款的认证那一步,才该跳出发卡行的页面。
- 它显示的 Personal Message 是你自己设的那句吗?对不上就关掉,别输密码。
这就是双向认证的雏形:银行验你,你也验银行。
常见误解
以为 Personal Message 是银行给你的提示语
它是持卡人自己预设、只有自己知道的话。用途是让你认出真银行,防的是钓鱼。
以为跳出银行页面这个设计只有好处
用户被训练成「付款时看到陌生弹窗要输密码是正常的」,钓鱼网站正好可以利用这一点。Personal Message 就是为补这个口子加的。
试一下
你在网上买东西,跳出一个写着 Verified by Visa 的窗口,但没有显示你设过的那句话。该怎么办?为什么?
先别输密码。品牌名谁都能仿,Personal Message 只有真银行知道。对不上,这个窗口就可能是钓鱼页面。
把它们串起来
SET 想保护卡号,代价是所有人配证书,太重。3D-Secure 退了一步,只做付款人认证,所以活了下来。
要认人,先分清谁家的人:发卡域有持卡人、发卡行和 ACS,收单域有商户、收单行和 MPI,互操作域是卡组织搭的桥。
然后按顺序走报文:查卡范围,查有没有注册,再请持卡人自己来认,最后归档、扣款。认人那两步要经过持卡人的浏览器,所以付款时会跳出银行页面。
跳出的页面谁都能仿。弹窗上的品牌名告诉你是哪家卡组织,Personal Message 让你确认是真银行。
课件里的坑
- [前后不一致] p.17 的文字把 access control server 放进互操作域 → 和 p.18 的图(ACS 在 Issuer domain)不一致,以图为准,ACS 由发卡行在 Issuer domain 里维护(p.17、p.18)
- [历史版本] p.18 和 p.60 的 VE/PA 报文是 3DS 1.x 的历史流程,不代表现代 EMV 3DS 2.x,答题按课件(p.18、p.60)
- [结构 vs 时序] p.18 只给组件和报文名,没给先后;顺序要看 p.60 的 12 步时序图(p.60)
课后 10 分钟:考点复习
这 10 分钟怎么用:合上页面,先画三栏,把持卡人、发卡行、ACS、商户、收单行、MPI、目录服务器、认证历史服务器放进去;再默写五对报文的顺序,圈出经过持卡人的那一对;然后做课件例题和变式题;最后回查两处:ACS 归发卡域,capture request 才扣款。
必背
- 3D-Secure 自 2003 年起作为 SET 的替代方案,核心动作只有付款人认证:SET 保护数据,3D-Secure 只认证人
- 3-D 即 three domains:Issuer(持卡人 + 发卡行 + ACS)/ Acquirer(商户 + 收单行)/ Interoperability(目录与认证历史等基础设施)
- 报文顺序 CR → VE → PA → PATrans → Capture;先 VE 后 PA:先查这张卡有没有注册 3D-Secure,注册了才做付款人认证
- PAReq/PARes 经过持卡人浏览器转发,付款时跳出的银行页面就是它;最后的 capture request 才真正扣款,前面全是认证
- 各卡组织的品牌名:Visa 是 Verified by VISA,MasterCard 是 MasterCard SecureCode,JCB 是 J/Secure,American Express 是 American Express SafeKey
- Personal Message 是反钓鱼设计:持卡人在发卡行预设一句只有自己知道的话,弹窗显示出来,用户据此判断窗口真的来自银行
课件例题
例 1(课件 p.66):Exercise-1 下半,3D-Secure 协议里有哪些域
题面:What domains are in the 3D-Secure protocol? 说出每个域包含谁。Exercise-1 上半问 SET 的流程,见 L01a-2。
提示
先说 3-D 是什么的缩写,再按「买家那边、卖家那边、中间搭桥」分三栏。留意 ACS 放哪一栏。
解答
「3-D」就是 three domains,三个域:
| 域 | 包含谁 |
|---|---|
| Acquirer domain(收单域) | 商户和收单行 |
| Issuer domain(发卡域) | 持卡人、发卡行,以及发卡行维护的 ACS |
| Interoperability domain(互操作域) | 卡组织提供的基础设施,如目录服务器和认证历史 |
课件 p.17 的文字把 ACS 放进互操作域,和 p.18 的图不一致,按图把 ACS 归到发卡域。加分点:报文顺序 VE 先于 PA,先查卡有没有注册,再做付款人认证。
完整例题
题面:按课件 p.60,写出 3D-Secure 付款认证的 12 步时序,并标出哪几步经过持卡人、哪一步真正扣款。
第一步,先给框架:查卡范围 → 查注册 → 认人 → 归档 → 扣款。
第二步,逐步展开:
| 步 | 报文 | 从 → 到 | 作用 |
|---|---|---|---|
| 1 | 订单与支付信息 | 持卡人 → MPI | 下单 |
| 2 | CRReq | MPI → 目录服务器 | 问卡范围 |
| 3 | CRRes | 目录服务器 → MPI | 回卡范围 |
| 4 | VEReq | MPI → 目录服务器 | 问这张卡注册没有 |
| 5 | VEReq | 目录服务器 → ACS | 转给发卡行 |
| 6 | VERes | ACS → 目录服务器 | 回注册结果 |
| 7 | VERes | 目录服务器 → MPI | 转回商户 |
| 8 | PAReq | MPI → 持卡人 → ACS | 请持卡人认证 |
| 9 | PARes | ACS → 持卡人 → MPI | 回认证结果 |
| 10 | PATransReq | ACS → 认证历史服务器 | 归档 |
| 11 | PATransRes | 认证历史服务器 → ACS | 归档确认 |
| 12 | Capture request | MPI → 收单行 | 真正扣款 |
第三步,回答两个标注:第 8、9 步经过持卡人,这是用户看到银行页面的原因。第 12 步才扣款,前 11 步全是认证和存档。
答题格式:先写一行框架,再列表;表里每一步写「从 → 到」,比只写报文名清楚。
变式题(先自己做)
(1) 有人说「3D-Secure 和 SET 一样,都是为了让商户看不到卡号」。这句话对吗? (2) 某卡没有注册 3D-Secure。12 步里,流程会在哪里知道这件事?之后还会不会发 PAReq? (3) 下面三个组件各属于哪个域:Payment Gateway、Authentication History Server、ActiveAccess。
提示
(1) 回想两者各自保护的是什么。(2) 看哪一对报文在问「有没有注册」。(3) 对照课件协议图上的三栏。
判分点与答案(非官方评分标准)
判分点:① (1) 要说出两者的分工差别;② (2) 要指出 VE 报文和「不发 PAReq」;③ (3) 三个都要写对,并说出 ActiveAccess 就是 ACS。
(1) 不对。SET 保护数据,目标之一是商户看不到客户的账号;3D-Secure 只做付款人认证,确认付款的是持卡人自己,卡号保护不是它的目标。
(2) 在第 4–7 步的 VEReq / VERes 里,ACS 回复这张卡没有注册。先 VE 后 PA 的意义就在这里:没注册就不发 PAReq,认证这一段不会发生。
(3) Payment Gateway 属于 Acquirer domain;Authentication History Server 属于 Interoperability domain;ActiveAccess 就是 ACS,属于 Issuer domain。
闪卡自测
1. 3D-Secure 和 SET 的核心区别是什么?
SET 保护数据,3D-Secure 只认证人。3D-Secure 自 2003 年起作为 SET 的替代方案使用,核心动作是 payer authentication(p.17)。
2. 3D-Secure 的三个域各包含谁?为什么这个协议叫 "3-D"?
Issuer domain 是持卡人、发卡行和 ACS;Acquirer domain 是商户和收单行;Interoperability domain 是卡组织的目录服务器与认证历史服务器等基础设施。“3-D” 就是 three domains 的缩写,不是“三维”(p.17、p.18)。
3. VEReq/VERes 和 PAReq/PARes 各在问什么?为什么必须先 VE 后 PA?
VE 是 Verify Enrollment,问这张卡有没有注册 3D-Secure;PA 是 Payer Authentication,才是真正的认证请求与结果。先确认卡在体系里,再发起认证(p.18、p.60)。
4. 12 步里哪几步经过持卡人?哪一步真正扣款?
第 8、9 步的 PAReq / PARes 经过持卡人浏览器;第 12 步 MPI 发给收单行的 capture request 才真正扣款(p.60)。
5. PATransReq / PATransRes 在谁之间?做什么?
在 ACS 和认证历史服务器之间,把认证记录归档(p.18)。
6. Visa、MasterCard、JCB、American Express 的 3D-Secure 品牌名各是什么?
Verified by VISA、MasterCard SecureCode、J/Secure、American Express SafeKey(p.17)。
7. Verified by Visa 界面里的 "Personal Message" 是干什么用的?防的是哪一类攻击?
持卡人在发卡行预设一句只有自己知道的话,弹窗里显示出来,用户据此判断窗口是不是真的来自银行,防的是钓鱼。这是双向认证的雏形:不只银行验用户,用户也要能验银行(p.19)。
8. ACS 归哪个域?课件哪里写得不一致?
ACS 由发卡行维护,归 Issuer domain。p.17 的文字把它放进互操作域,和 p.18 的图不一致,以图为准(p.17、p.18)。
下一讲
3D-Secure 加了一道认人的关卡,卡号还是会交给商户。下一页讲手机支付怎样让真卡号根本不出现,以及扫码支付的三种模式。见 L01c。
个人整理的学习笔记,不是官方材料;数字与结论以课件和讲师为准。