L04b 链听谁的:分叉、双花与 51% 攻击
两个矿工同时挖到时链怎么分叉、怎么收拢;同一枚币为什么花不了两次,商家为什么要等 6 个确认;算力过半的攻击者怎么回滚付款,又有哪些事做不到。
一句话版
两个矿工同时挖到块,链就会分叉,全网最后只认累计工作量最大的那一支。落选那支里的交易可能被撤销,所以商家要等 6 个确认;可一旦有人掌握过半算力,他能私下挖出更长的链,把自己的付款从历史里抹掉。
上一页 L04a-2 讲了一个块怎么被挖出来。这一页讲挖出来之后,链怎么在冲突里收拢。
先认识这几个词
| 词 | 全称 / 读法 | 一句人话 |
|---|---|---|
| 分叉 | fork | 同一个块后面同时接出两个块,链分成两支 |
| 累计工作量 | cumulative work | 一条链上所有块的挖矿难度加起来 |
| stale block | 过期块 | 分叉里落选那一支上的块 |
| mempool | memory pool,交易池 | 还没被打包的交易排队的地方,每个节点各有一份 |
| 双花 | double-spending | 同一枚币花两次 |
| 确认数 | confirmations | 交易所在的块连同其后接上的块,一共几个 |
| 51% 攻击 | 51% attack | 控制过半算力,私下挖一条更长的链 |
一个类比:两本同时在写的账簿
镇上的账簿只有一本,但抄写员散在各处。某天两个抄写员几乎同时写完了新的一页,内容略有不同,镇上一半人拿到甲的版本,一半人拿到乙的版本。
大家先各自在手里那版后面接着写。等某一版先接出下一页,所有人都改抄那一版,另一版的那一页就作废了。
商家收到一张记在账上的付款,会多等几页再发货。翻过去的页越多,有人另起炉灶把这一页改掉的可能就越小。
可要是一个人雇了镇上一半以上的抄写员,他就能偷偷写一本更厚的账,拿出来让大家改认。
类比在哪里失效:
- 镇上的人可以商量,比特币节点不商量,各自按「认累计工作量最大的那支」这一条规则自动切换。
- 抄写员写一页不费什么,比特币每接一块都要真花算力,这正是改账昂贵的原因。
从零讲起
1. 分叉:两个块同时冒出来
它解决什么问题
挖矿结果没法预测,两个矿工可能几乎同时挖到合法块。网络有延迟,一部分节点先收到 A,另一部分先收到 B。链需要一条规则,让大家最终落到同一条历史上。
直觉
每个节点先在自己收到的那块后面接着挖。等某一支先多出一块,它的累计工作量就更大了,所有节点都切过去。
难度相同的短时间里,累计工作量最大就是块数最多,所以课件说「最长链」。
一步一步看
目标:看两块同时冒出、链分叉后,节点怎样落到同一支上,被弃那支里的交易去了哪。
-
Block N−1 之后,矿工甲挖出 A,矿工乙几乎同时挖出 B,两块都合法。
-
先收到 A 的节点在 A 后面挖,先收到 B 的节点在 B 后面挖。
-
A 这支先挖出 A′,B 这支也挖出 B′,暂时打平。
-
A 这支又先挖出 A″,三块对两块,所有节点切到 A → A′ → A″。
-
B、B′ 成为 stale block。里面没被新链包含、仍然有效的普通交易回到 mempool;两笔 coinbase 作废。
怎么判断
拿到一个分叉场景,按三个问题走。
第一问,哪支累计工作量更大?那支赢。第二问,输的那支里的普通交易,新链里有没有?没有并且仍然有效,就回 mempool 等重新打包。第三问,输的那支的 coinbase 怎么办?作废,因为它是凭空发出的奖励,没有输入可以退回。
常见误解
以为 stale block 里的交易全丢了
普通交易只要仍然有效、没和新链冲突,就会回 mempool,迟早被重新打包。真正丢掉的只有 coinbase。
以为「最长」是数块数
严格说比的是累计工作量。难度不变时两者等价,跨过难度调整就可能不同。
试一下
上支 A → A′,下支 B → B′ → B″,难度相同。最终认哪支?A 里那笔 coinbase 怎样?
认下支,三块对两块。A 和 A′ 变成 stale block,它们的 coinbase 作废。
2. 双花与确认数
它解决什么问题
现金交出去就不在你手上了。比特币交易是一段数据,可以复制,也可以再签一笔把同一张输出发到别处。系统得保证同一张输出只有一笔花费能留下来。
直觉
最简单的双花,两笔交易进了同一个网络,先被打包的那笔有效。第二笔引用的输出已经被花掉,矿工检查时直接判无效。
难的是两笔被不同矿工同时打包进两个竞争的块。这就是一次分叉,哪笔留下,看它所在那支能不能胜出。商家多等几块,等另一支反超的机会变得极小。
一步一步看
目标:看 Alice 用同一张输出签两笔交易时哪笔能留下,商家该等到什么时候发货。
-
Alice 有一张 1 BTC 的输出,签交易甲付给商家。
-
她又用同一张输出签交易乙,付回自己的新地址。
-
交易甲先进了区块 N,并获得确认。
-
交易乙引用的输出已经被花,矿工判它无效,丢弃。
-
商家只要等到交易甲被确认再发货,这种双花就不成立。
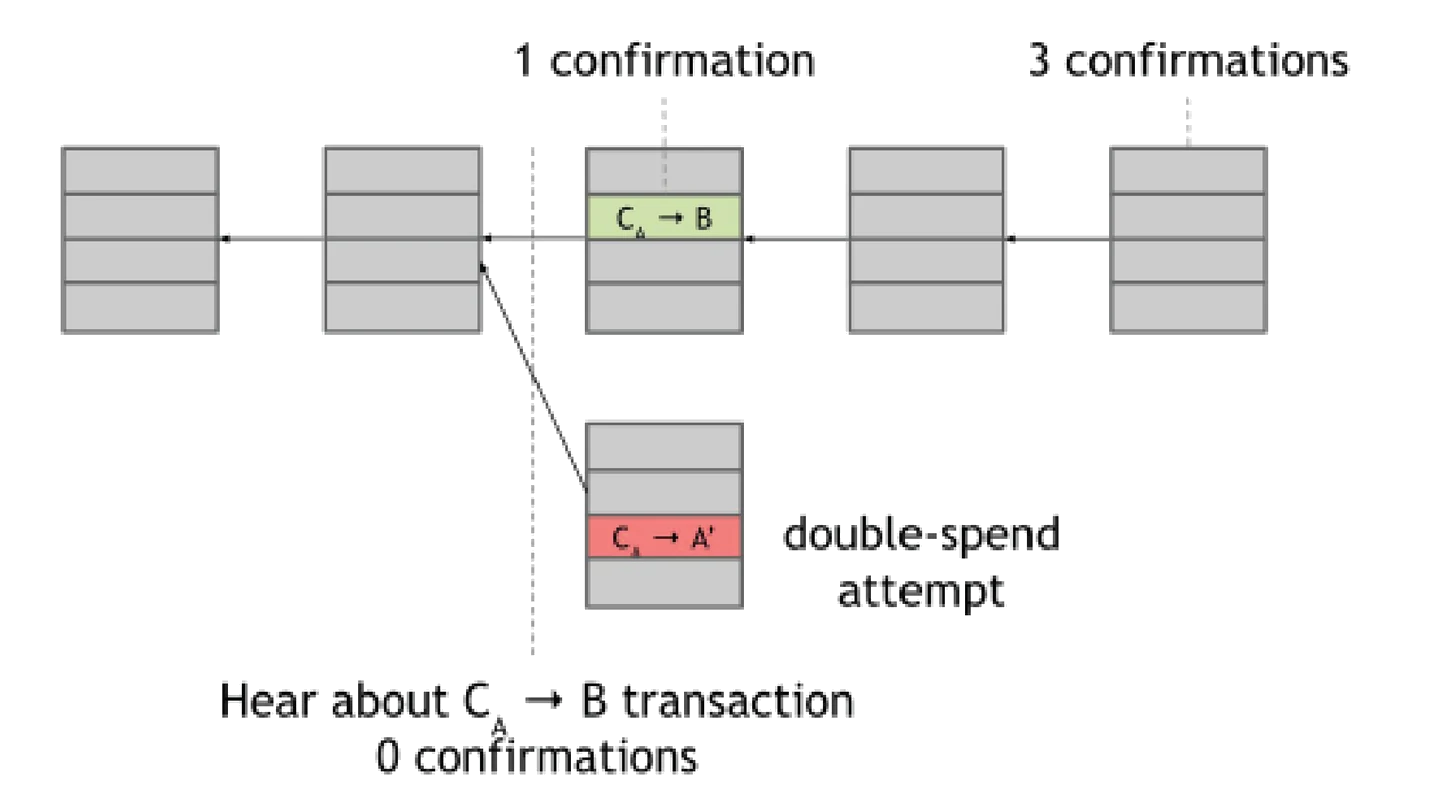
如果两笔被同时打包进竞争的块,Bob 作为收款人,风险随确认数变化:
| Bob 看到的状态 | 风险 |
|---|---|
| 刚听到交易,0 个确认 | 两笔都可能赢 |
| 1 个确认 | 付给他那笔已入块,分叉块仍可能反超 |
| 3 个确认 | 反超概率已经很小 |
| 6 个确认 | 小到可以发大额货 |
怎么判断
6 个确认 = 交易所在的块,再加上其后接的 5 个块
意思是本块算第 1 个确认,不是本块之后再数 6 块。
6 这个数来自白皮书的估算。攻击者占 10% 算力时,追平 6 块领先的概率已低于 0.1%。攻击者算力越高,要等的块越多;算力过半时,等多少块都没用。
常见误解
以为 6 是协议写死的数字
6 是经验值,商家可以按金额自己定。小额买咖啡可以 0 确认,大额才等 6 个。
把 6 个确认理解成交易所在块之后再接 6 块
本块算第 1 个,之后再接 5 块就是 6 个确认。
试一下
交易进了区块 100,现在链高到 102。这笔交易有几个确认?
区块 100、101、102 共 3 个确认。
3. 51% 攻击:确认数防不住谁
它解决什么问题
确认数能防住算力少的捣乱者,前提是诚实算力占多数。这一节看前提不成立时会怎样:攻击者控制全网至少一半算力,他能做什么,又有哪些事做不到。
直觉
攻击者在公开链上付一笔钱,同时私下从更早的块开始挖另一条链,这条私链里没有这笔付款。他的算力过半,私链长得比公开链快,迟早反超。
反超之后他把私链公布,全网按规则改认。公开链上那笔付款连同所在的块一起作废,钱回到攻击者手里。
一步一步看
目标:看算力过半的攻击者怎样让交易所等够确认的那笔付款从历史里消失。
-
攻击者在公开链 Block 40 里付交易所 100 BTC,同时从 Block 38 起私挖,私链里没有这笔付款。
-
交易所等够确认,把法币付给攻击者。私链不广播,接着追。
-
私链累计工作量反超后公布,全网切过去。
-
公开链上那笔付款从历史里消失,攻击者可以把这 100 BTC 再花一次,交易所的法币却拿不回来。
怎么判断
问攻击者能不能做某件事,看它需要的是算力还是别的东西。
| 想做的事 | 需要什么 | 51% 攻击者能不能 |
|---|---|---|
| 回滚自己的近期付款 | 更长的链 | 能 |
| 阻止某些交易入块 | 一直由自己出块 | 能 |
| 让诚实矿工的块作废 | 更长的链 | 能 |
| 花别人的币 | 别人的私钥 | 不能 |
| 改区块奖励、凭空造币 | 所有节点接受新规则 | 不能 |
每个节点都独立检查签名和规则。违规的块再长也会被拒绝,所以算力只能决定「哪段合法历史留下来」。
常见误解
以为算力过半就能为所欲为
攻击者没有别人的私钥,签不出别人的交易。改奖励的块会被每个节点判为无效,算力多也没用。
以为确认数够多就安全
确认数的前提是攻击者算力不到一半。对算力过半的攻击者,私链迟早反超,确认数只是让他多挖一阵。
试一下
攻击者掌握 55% 算力,想把交易所热钱包里别人的币转给自己。能做到吗?
做不到。转走别人的币要那些币主人的签名,算力伪造不了签名。他能做的是回滚自己付出去的钱。
把它们串起来
上一页的块是一块块挖出来的,挖出来的时刻没法协调,所以分叉是常态。全网只用一条规则收拢:认累计工作量最大的那支。
这条规则的代价是「上链不等于最终」。落选那支的交易会被踢回 mempool,于是双花有了机会,商家只好等确认数。确认数越多,另一支反超的概率越小。
这套防线的前提是诚实算力占多数。前提一破,攻击者就能私下挖一条更长的链,回滚自己的付款。他仍然偷不了别人的币,因为签名和规则由每个节点独立检查。2018 年 5 月 Bitcoin Gold 被这样反复双花了几天,损失超过 1800 万美元。
课件里的坑
- [口径差异] 课件写「切换到最长分支」→ 严格说比的是累计工作量最大的链,难度相同的短期内两种说法等价(p.33)
- [补充限定] 课件说 stale block 的交易回 mempool → 只有没被新链包含、仍然有效、不和新链冲突的普通交易才回得去,coinbase 一律作废(p.33)
- [补充] 课件只说 51% 攻击能回滚付款 → 它不能花别人的币、不能改规则,考试常从反面问(p.43–44)
课后 10 分钟:考点复习
这 10 分钟怎么用:合上页面,先在纸上画一次分叉,标出 stale block 里哪些交易回 mempool、哪些作废;再默写 6 个确认的定义和 51% 攻击能做、不能做的各两件事;然后做课件例题;最后回查两个最容易错的地方:把 6 个确认数成本块之后再接 6 块、以为确认数够多就能防住算力过半的攻击者。
必背
- 分叉按累计工作量裁决;stale block 的普通交易仍有效且符合本地策略才可回 mempool,coinbase 作废。
- 双花:简单的被 UTXO 检查拦下,并发的靠最长链裁决;商家等 6 个确认(本块后再接 5 块)。
- 确认数越多越安全,因为另一支反超的概率随块数指数下降;前提是攻击者算力不到一半。
- 51% 攻击流程:公开链付款 → 私链不含这笔 → 私链累计工作量反超后公布 → 付款被回滚。
- 51% 攻击能双花、能审查交易,不能偷别人的币、不能改规则。
课件例题
例 1(课件 p.31–33):两个矿工几乎同时出块,链会怎样
题面:Block N−1 之后分成两支,上支 A → A′ → A″,下支 B → B′。节点最终跟哪一支?B、B′ 里的交易怎么处理?
提示
先说分叉为什么会出现,再比累计工作量,最后把 stale block 里的交易分成普通交易和 coinbase 两类。
解答
- 网络延迟让一部分节点先收到 A、另一部分先收到 B,各自在收到的块上接着挖,链就分叉了。
- 上支累计工作量更大(三块对两块,难度相同),所有节点最终切到 N−2 → N−1 → A → A′ → A″。
- B、B′ 成为 stale block:其中未被新链包含、仍有效的普通交易回 mempool 等重新打包;coinbase 作废,挖 B、B′ 的矿工白干。
例 2(课件 p.40):先付商家 1 BTC,再把同一枚币签给另一个地址
题面:两笔交易都进了未确认池,第一笔先被打包确认。第二笔会怎样?
提示
矿工打包前要检查每个输入引用的输出还在不在。
解答
第二笔引用的输出已经被第一笔花掉,矿工验证时判为无效,从网络中丢弃。只要商家等到第一笔被确认,这种简单双花不成立。
例 3(课件 p.41):两笔冲突交易被不同矿工同时打包,留哪一笔
题面:同一枚币的两笔交易分别进了两个竞争的块。为什么建议商家等 6 个确认?6 个确认是什么意思?
提示
两个竞争的块就是一次分叉,套分叉的规则。
解答
- 哪一笔留下,取决于它所在那支能否成为累计工作量最大的链,另一笔被丢弃。
- 6 个确认 = 交易所在的块之后又接了 5 个块。等得越久,另一支反超的概率越小。
例 4(课件 p.42):Bob 在 0、1、3、6 个确认时的风险
题面:主链某块含 Alice 付给 Bob 的交易,分叉块里含 Alice 把同一枚币付回自己。Bob 在不同确认数下风险如何?
提示
每多一个确认,分叉那支要多追一块。
解答
- 刚听到交易(0 确认):两笔都可能赢。
- 1 个确认:付给 Bob 那笔已入块,但分叉块仍可能反超。
- 3 个、6 个确认:反超概率随块数指数下降。
- 场景题答法:0 确认只适合小额,大额等 6 个确认。
例 5(课件 p.43–44):51% 攻击者怎么回滚一笔 100 BTC 的付款
见下方完整例题。
例 6(课件 p.58,Exercise-2):比特币可能受到哪些攻击?如何防范
题面:如题,按本讲内容组织。
提示
每条写成「攻击 → 防御」一行。从交易层、共识层、网络层各找几条。
解答
- 双花:同一 UTXO 签两笔,赌商家 0 确认发货 → 等确认。
- 分叉双花或 51% 攻击:私挖更长链回滚付款 → 等 6 个确认,算力分散让攻击成本高于收益。
- Sybil 攻击:伪造大量身份 → PoW 让话语权按算力而非身份计。
- Eclipse 攻击:控制某节点全部对等连接,喂假链 → 多个随机出站连接、seed 节点多样化。
- Timejacking:操纵 nTime 影响难度 → nTime 两条校验规则。
- 篡改交易:签名、Merkle Root、PoW 三层锁定。
- 垃圾块与无效交易:节点先验证再转发。
私钥失窃在协议之外,靠冷存储和多签。
完整例题
课件 p.43–44 的场景:诚实矿工的公开链是 Block 38 → 39 → 40 → 41 → 42;攻击者从 Block 38 起私下挖 39 → 40 → 41,不广播。公开链的 Block 40 里有攻击者付给交易所的 100 BTC,私链的 Block 40 里没有这笔。按步骤说明攻击怎么得手,以及它的边界。
第一步,攻击者先在公开链上付款。100 BTC 付给交易所,进入公开链 Block 40。交易所等确认数够了,把法币付给攻击者。
第二步,私链里不放这笔付款。攻击者私挖的分支从 Block 38 开始,自己的 Block 40 里这笔付款不存在,这 100 BTC 在私链上仍归攻击者。
第三步,私链反超后公布。攻击者算力过半,私链的增长速度比公开链快,迟早追上并超过。一旦私链累计工作量更大就公布,全网按规则切换,公开链上 Block 39 之后的块全部变成 stale block。
第四步,看后果。付款从历史里消失,攻击者可以把这 100 BTC 再花一次;交易所付出的法币拿不回来。公开链那几块的 coinbase 作废,诚实矿工白干。
第五步,划边界。能做:回滚自己的近期交易、阻止某些交易入块、让诚实矿工的块作废。不能做:花别人的币(没有私钥)、改区块奖励或凭空造币(每个节点独立验证规则)。
再多想一层:交易所等的确认数在这里失效,因为反超概率随块数指数下降的前提是攻击者算力小于一半。小币种算力低,租到过半算力的成本远低于其市值,所以更容易中招。
变式题(先自己做)
变式|自编情境:某小币种全网算力很低,攻击者租到了全网 60% 的算力。交易所把充值确认数从 6 提高到 60。
(1) 这能防住攻击者回滚自己的充值吗?(2) 攻击者能把交易所热钱包里别人的币转走吗?(3) 交易所还能做什么?
提示
先想确认数在什么前提下有效;再分清「回滚自己的交易」和「花别人的币」分别需要什么。
判分点与答案
(1) 防不住,只能拖时间。攻击者算力过半,私链迟早反超,确认数再多也只是让他多挖一阵。
(2) 不能。转走别人的币需要私钥签名,每个节点都会独立验证签名,算力再多也伪造不了。
(3) 暂停该币种充值、设限额、监控链上是否出现大规模重组。根源在算力分布,调协议参数解决不了。
判分点:指出确认数的前提是诚实算力占多数;分清双花和偷币;第 (3) 问给出协议之外的措施。
闪卡自测
1. 分叉是怎么产生的?
两个矿工几乎同时挖出合法块,网络延迟让不同节点先收到不同的块,各自往下接(p.31、p.32)。
2. 分叉时节点切到哪一支?
自己已知累计工作量最大的那支;难度相同的短期内就是块数最多的那支(p.33)。
3. stale block 里的普通交易和 coinbase 分别怎么处理?
普通交易未被新链包含、仍有效时回 mempool;coinbase 作废,因为它没有输入可以退回(p.33)。
4. 数字货币为什么会有双花问题?
交易是一段数据,可以复制并重新广播;现金交出去就不在手上了,数字的钱没有这种物理约束(p.39)。
5. 简单双花怎么被拦下?
第一笔先被打包,第二笔引用的输出已花,矿工判它无效丢弃(p.40)。
6. 6 个确认是什么意思?为什么越多越安全?
交易所在的块之后又接了 5 个块。另一支反超的概率随块数指数下降(p.41、p.42)。
7. 51% 攻击分哪几步?
公开链上付款;私下从更早的块挖一条不含这笔付款的链;私链累计工作量反超后公布;全网切换,付款被回滚(p.43–44)。
8. 51% 攻击者能做哪三件事、不能做哪两件事?
能:回滚自己的近期交易、阻止某些交易入块、让诚实矿工的块作废。不能:花别人的币、改区块奖励或凭空造币(p.43–44 补充)。
9. 为什么小币种更容易遭 51% 攻击?
全网算力低,租到过半算力的成本远低于其市值。2018 年 5 月 Bitcoin Gold 被反复双花数天,损失超过 1800 万美元(p.44)。
下一讲
下一页 L04b-2 讲支撑这一切的三项技术:Merkle 树怎么用一个根锁住全部交易,矿池为什么让收入变平稳,以及交易和块怎么在 P2P 网络里传开。
个人整理的学习笔记,不是官方材料;数字与结论以课件和讲师为准。