L08e Registry 升级、Embedded Permission 和 Fabric 验证 Review 题
合约代码上链后不可变,用 registry 合约记「名字到地址」的映射,换地址就算升级;合约默认谁都能调,在每个函数执行前按调用者地址查权限;最后按读写集版本规则做一遍课件的 Fabric Review 题。
一句话版
合约一上链,代码就改不了。想升级,就让调用方别记死地址,改去问一个登记处「这个名字现在在哪」,登记处里的地址换成新版本,就算升级了。合约默认谁都能调,所以每个函数开头先查调用者有没有权限,没有就直接拒绝。
这是最后一组设计模式。页面最后按课件的 Review 题,把 Fabric 的读写集验证再做一遍。
先认识这几个词
| 词 | 读法 / 全称 | 一句人话 |
|---|---|---|
| registry | 登记处 / 注册表合约 | 记着「名字对应哪个合约地址」的合约 |
| address | 合约地址 | 合约部署后在链上的位置 |
| upgrade | 升级 | 修 bug 或加功能,换成新版本 |
| permission | 权限 | 谁可以调这个函数 |
| modifier | 修饰器 | Solidity 里挂在函数上的检查代码 |
| digital certificate | 数字证书 | Fabric 里证明调用者身份的文件 |
| read set / write set | 读集 / 写集 | 交易读了哪些键的哪个版本 / 要写哪些键 |
| version | 版本号 | world state 里每个键被改过几次的记号 |
一个类比:公司前台的分机表
公司前台有一张分机表,每个部门对应一个分机号。外面打电话进来,不用记每个人的分机,只问前台「转财务部」。
财务部搬到新办公室,分机号换了。前台把表上那一行改掉,外面打电话的人照样说「转财务部」,什么都不用改。旧号码那台电话还在,只是没人再转过去了。这就是 registry。
财务部的门口还有个门禁,刷卡才能进。不管谁来,先刷卡,卡上没权限,人就进不了门,更碰不到里面的保险柜。这就是 embedded permission。
类比在哪里失效:
- 前台的分机表谁都能偷偷改,registry 合约自己也要管好谁能改映射,课件没有展开
- 旧电话可以拆掉,旧合约部署在链上,代码一直在,只是不再被指向
- 门禁卡可以借给别人,链上的权限绑在调用者的地址或证书上
从零讲起
1. Contract Registry
它解决什么问题
应用总要升级,修 bug、满足新需求。可合约代码也是数据,链上数据不可变,合约部署以后就改不了。
直觉
代码改不了,地址可以换着指。在链上放一个 registry 合约,记「名字 → 地址」。调用方只记 registry 的地址和要找的名字,每次调用前先问 registry 要最新地址。
部署新版本合约以后,把 registry 里那个名字后面的地址换成新的,就完成了升级。依赖它的合约不用动。地址在 registry 里是一个变量,变量的值是可以更新的。
一步一步看
目标:分两帧看 registry 升级前后,找出升级时到底改了哪一行。
- 在链上部署 registry 合约,把它自己的地址在链下公布出去
- 每部署一个新合约,创建者把它的名字和地址注册进 registry
- 调用者先问 registry「C 现在在哪」,拿到地址再去调
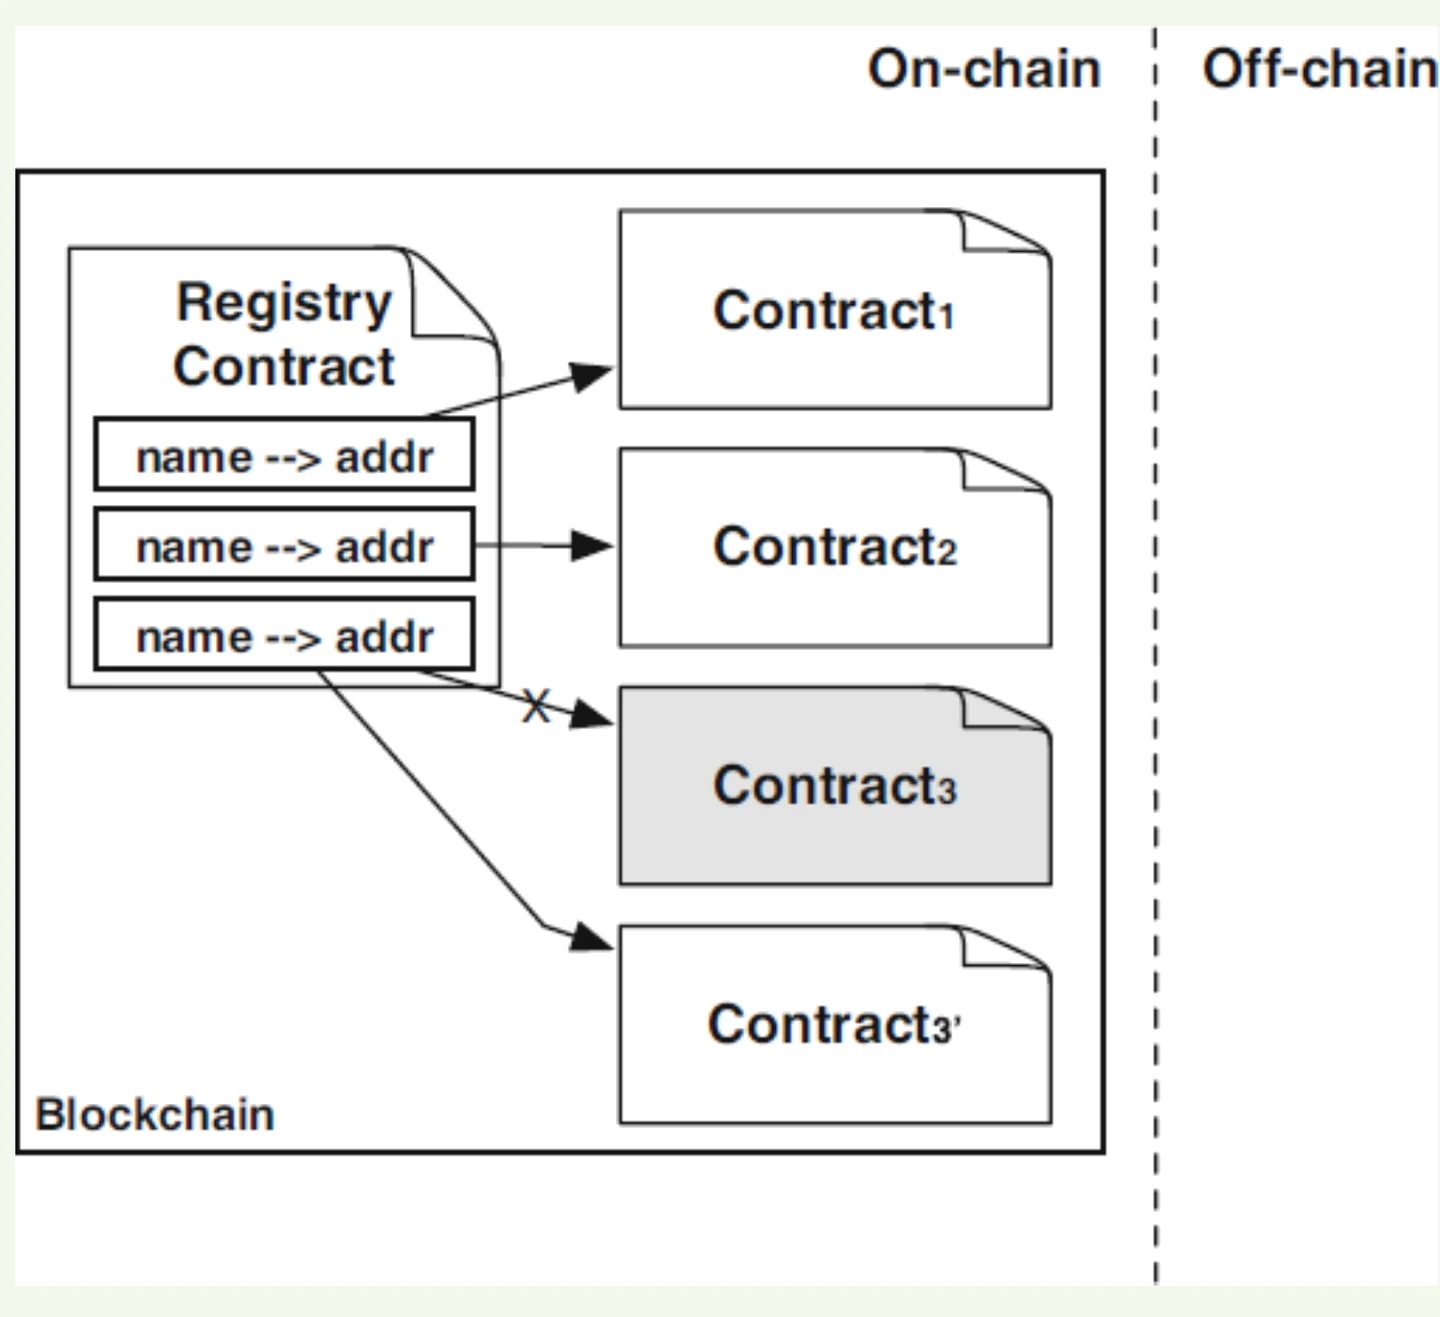
- 部署新版本 Contract3’
- 把 registry 里 C 那一行的地址换成 Contract3’ 的地址
- 之后调用者问到的都是新地址,旧的 Contract3 还在链上,只是没人再指向它
怎么判断
升级要改的是 registry 里的地址变量,不是旧合约的代码
意思是:旧合约的代码不可变,能变的只有 registry 里那个存地址的变量。答题时说清「改的是哪个变量」。
常见误解
误解:升级后旧合约就从链上删掉了
链上数据不可变,旧合约还在原地址。registry 只是不再把那个名字指向它。
试一下
registry 自己的地址为什么要在链下公布?
调用者要先找到 registry 才能问别的合约在哪。registry 的地址没有地方可查,只能在链下公布出去。
2. Embedded Permission
它解决什么问题
所有合约默认都能被任何参与者或合约调用。区块链上没有特权用户,公链谁都能加入;合约默认也没有 owner,部署以后连作者都没有特权。一个函数不加权限控制,就可能被未授权的人误触,或者被恶意调用。
直觉
办法是把权限检查嵌进每个函数。函数一开始先看调用者是谁、有没有授权,通过了才往下执行,不通过就拒绝,执行停在核心逻辑之前。
两条链的检查依据不同。Ethereum 看调用者的区块链地址,用 modifier 写这段检查;Hyperledger Fabric 看调用者数字证书里的信息。
一步一步看
目标:跟着一次调用走,看权限检查放在什么位置、不通过时停在哪里。
- 调用者发来一笔调用
- 函数最前面先做权限检查,按调用者的区块链地址判断有没有授权
- 有授权:进入函数核心逻辑
- 没有授权:拒绝调用,执行在到达核心逻辑前终止
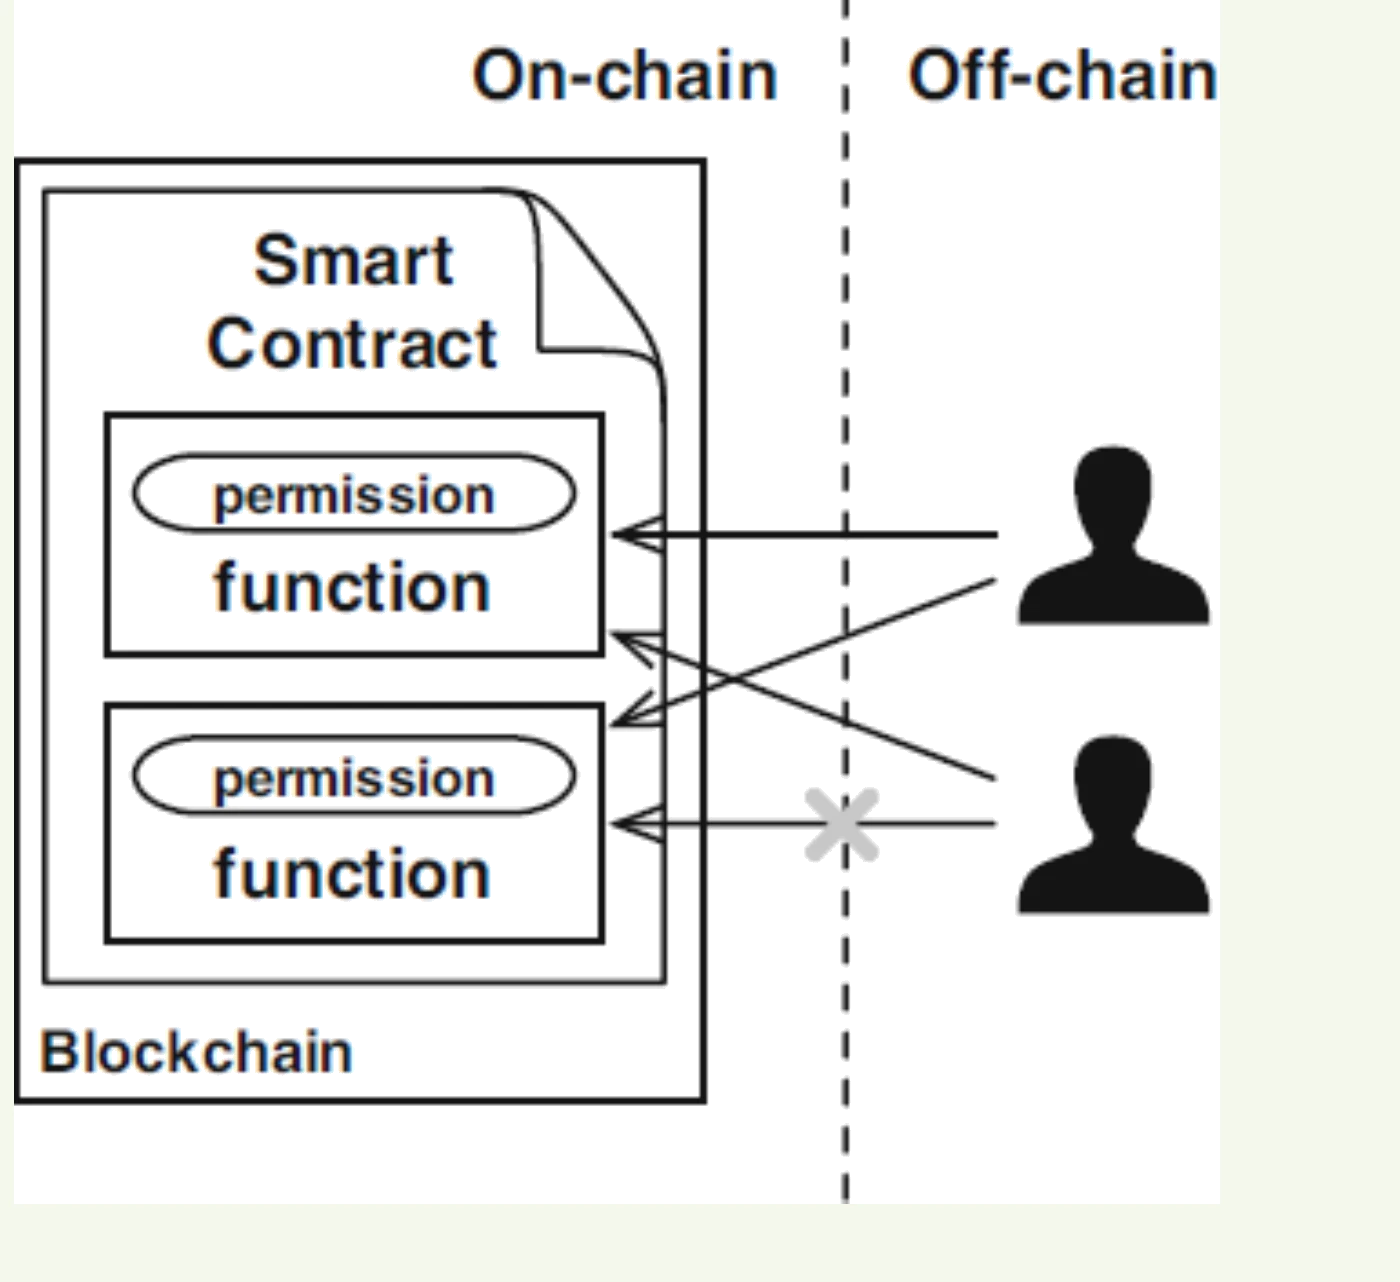
| 链 | 检查依据 | 写法 |
|---|---|---|
| Ethereum | 调用者地址 | modifier |
| Hyperledger Fabric | 数字证书里的信息 | 检查证书里的信息 |
怎么判断
检查在核心逻辑之前吗?是 → 没授权的调用碰不到状态;否 → 可能已经改了状态才被拒
意思是:权限检查的位置比有没有检查还要紧。它必须放在函数最前面,在任何改状态的代码之前。
常见误解
误解:合约是我部署的,我自然有管理权
合约默认没有 owner,部署以后作者也没有特权。想让作者有特权,得在合约里自己写进去,比如记下部署者地址,再用 modifier 检查。
试一下
一个转账函数没有加权限检查,会有什么风险?
任何参与者或合约都能调它,可能被未授权的人误触或恶意调用,构成漏洞。
3. 用读写集规则做 Review 题
它解决什么问题
课件最后一页放了一道 Fabric 的 Review 题,要判断五笔交易各自能不能通过验证。用的是前面讲过的读写集验证规则,详细规则见 L06d。
直觉
规则只有一条:交易读集里的每个键,记下的版本必须等于验证时的当前版本,才算 valid。valid 的交易才把写集写进去,被写的键版本加 1,新建的键从版本 1 起。没有读集的交易不会有版本冲突。
还要注意,Fabric 不支持在同一笔交易里读到自己刚写的值,读到的是已提交的值。
一步一步看
目标:从当前状态 W2 出发,按 T1 到 T5 的顺序逐笔比版本,每笔 valid 后更新状态再看下一笔。
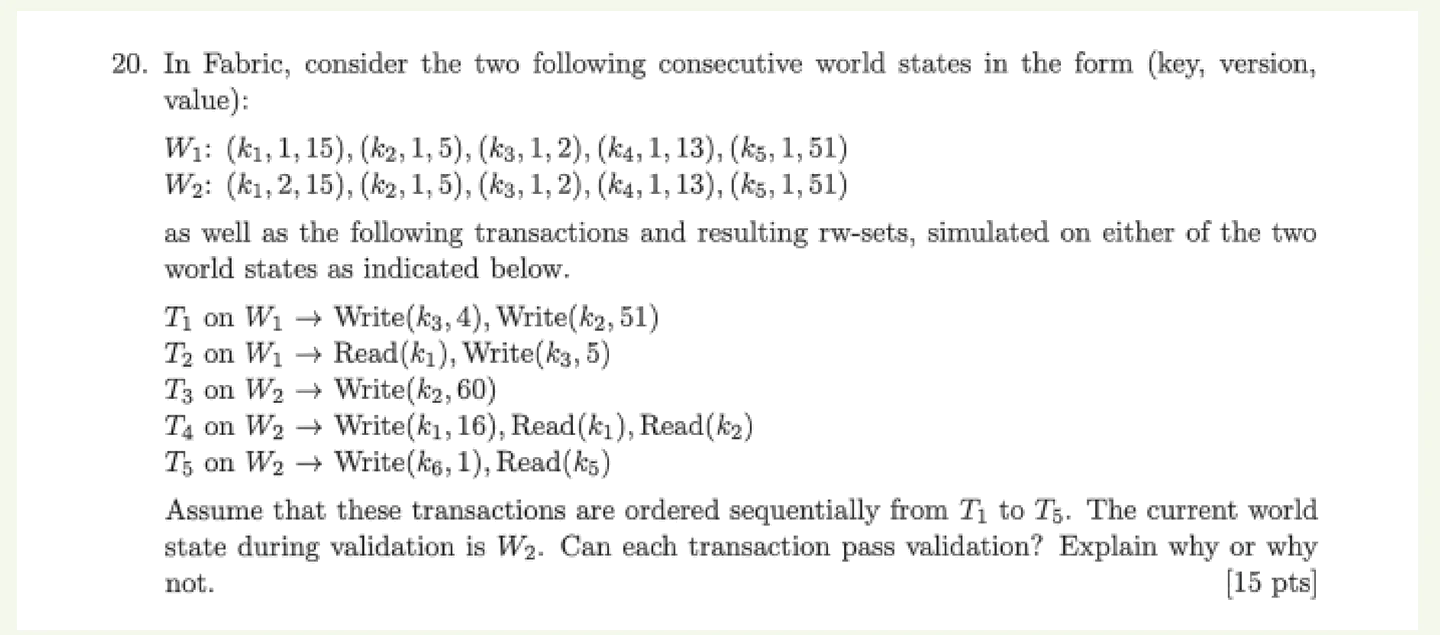
起点 W2:k1 版本 2,k2、k3、k4、k5 都是版本 1。
- T1 在 W1 上模拟,只写 k3、k2,没有读集,valid。k3 和 k2 都升到版本 2
- T2 在 W1 上模拟,读了 k1,记下的是 W1 里的版本 1;当前 k1 是版本 2,对不上,invalid,写集丢弃
- T3 在 W2 上模拟,只写 k2,没有读集,valid。k2 升到版本 3
- T4 在 W2 上模拟,读 k1 和 k2,记下版本 2 和 1;k1 当前是 2 对得上,k2 已被 T1、T3 改到 3,对不上,invalid
- T5 在 W2 上模拟,读 k5,记下版本 1;当前也是 1,valid。新键 k6 从版本 1 起
怎么判断
读集里每个键:记下的版本 = 当前版本 → 这个键过关;全部过关 → valid
意思是:只比读集,不比写集。写了什么键不影响能不能通过,只影响通过以后状态怎么变。
常见误解
误解:T4 先写 k1 再读 k1,读到的是自己写的 16
Fabric 不支持在同一笔交易里读到自己刚写的值。T4 读 k1 读到的是已提交的版本 2,读集里记的就是 (k1, 2)。
误解:在旧状态 W1 上模拟的交易都会失败
T1 也是在 W1 上模拟的,但它没有读集,不会有版本冲突,照样 valid。失败的是读了已经变化的键的交易。
试一下
如果 T3 没有出现,T4 能通过吗?
还是不能。T1 已经把 k2 改到版本 2,T4 读集里记的是 k2 版本 1,仍然对不上。
把它们串起来
两个合约结构模式都是在补链上合约的默认缺陷。
代码不可变,所以没法直接升级。Registry 把「名字到地址」放进一个可以更新的变量,换地址就是升级,调用方和依赖方都不用改。
合约默认谁都能调,作者也没特权。Embedded Permission 在每个函数前面加一道检查,没授权的调用停在核心逻辑之前。
这一讲讲到这里,整门课也到头了。课件最后一页总结了这门课做过的事:
- 介绍可编程区块链 Ethereum 和 Hyperledger Fabric
- 区分无许可链和许可链等类型,对比各自的激励模型
- 这些区块链在金融服务、物流等领域的应用
- DApp 的组件,比如 web3 客户端和智能合约,以及它的生命周期
- 在测试网上用 Remix 写 Solidity 合约
- 讨论开发环境
- 开发合约和 DApp 的最佳实践与设计模式
- 部署本地 EVM 链,比如 Ganache
- 用 Metamask 这类钱包管理账户
- 在区块浏览器上查看交易
- 合约可升级性
- 用 Go 和 Javascript 部署 Hyperledger Fabric DApp
- 配置 Hyperledger Fabric
- 批判地看待基于区块链的方案
课件里的坑
- [读图提醒] Review 页的题标着编号 20 和 15 分,课件没写它出自哪份卷子,也没说是不是期末题(p.45)
- [读图提醒] 课程总结那页只列了这门课的内容,没写期末考试范围、题型或分值(p.43)
- [读图提醒] Registry 和 Embedded Permission 各有两页用的是同一张图,内容不重复,只是正文接着讲(p.36–37、p.39–40)
课后 10 分钟
这 10 分钟怎么用:先画出 registry 升级前后两帧,指出改了哪一行;再说出权限检查放在哪、Ethereum 和 Fabric 各用什么;最后不看答案把 Review 题五笔交易重做一遍。
必背
- 合约代码也是链上数据,链上数据不可变,所以合约部署后不能直接升级
- Contract Registry:链上 registry 合约维护「用户自定义名字 → 已注册合约地址」的映射,registry 自己的地址在链下公布;新合约部署后,创建者把名字和地址注册进去
- 调用者先从 registry 取合约最新地址;把旧版本地址换成新版本地址就完成升级,不破坏依赖它的其他合约;地址是 registry 里的变量,变量值可以更新
- 合约默认可被任何参与者或合约调用,没有 owner,部署后作者也没有特权;没有权限控制的函数可能被误触或恶意调用
- Embedded Permission:给每个函数加权限控制,按调用者的区块链地址检查授权,在执行函数逻辑前完成;未授权调用被拒绝,执行在到达核心逻辑前终止。Ethereum 用 modifier,Hyperledger Fabric 查数字证书里的信息
- 课件 Review 题:当前状态 W2,T1 到 T5 依次验证,T1、T3、T5 valid,T2、T4 invalid;判据是读集里每个键的版本要等于当前版本
课件例题
例 1(课件 p.45):Fabric 读写集验证 Review 题
题面(课件原文,括号里的格式是键、版本、值):
- W1:(k1,1,15)、(k2,1,5)、(k3,1,2)、(k4,1,13)、(k5,1,51)
- W2:(k1,2,15)、(k2,1,5)、(k3,1,2)、(k4,1,13)、(k5,1,51)
- T1 在 W1 上模拟:Write(k3,4)、Write(k2,51)
- T2 在 W1 上模拟:Read(k1)、Write(k3,5)
- T3 在 W2 上模拟:Write(k2,60)
- T4 在 W2 上模拟:Write(k1,16)、Read(k1)、Read(k2)
- T5 在 W2 上模拟:Write(k6,1)、Read(k5)
交易按 T1 到 T5 依次排序,验证时的当前状态是 W2。问每笔能否通过验证,并解释原因。
提示
先写出每笔交易的读集和记下的版本,再按顺序和当前版本比,valid 的要更新状态。
解答
非官方解答,按读写集验证规则。T1 无读集,valid,k3 变 (2, 4)、k2 变 (2, 51)。T2 读集 (k1, 1),当前 k1 是版本 2,invalid。T3 无读集,valid,k2 变 (3, 60)。T4 读集 (k1, 2)、(k2, 1),k2 当前是版本 3,invalid;它先写后读 k1,读到的仍是已提交的版本 2。T5 读集 (k5, 1),当前一致,valid,新建 k6 (1, 1)。验证后状态:k1 (2,15)、k2 (3,60)、k3 (2,4)、k4 (1,13)、k5 (1,51)、k6 (1,1)。
完整例题
题面:一个借贷 DApp 有三个合约:Lending、PriceFeed、Liquidation。Liquidation 每次都要调 PriceFeed 取价格。后来发现 PriceFeed 有 bug,部署了 PriceFeed v2。另外,Liquidation 里的 liquidate() 函数只该让清算机器人的地址调用。请用本页的两个模式说明怎么处理。
解法:
- 先部署一个 registry 合约,把它的地址在链下公布
- 三个合约部署时,各自把名字和地址注册进 registry,比如 PriceFeed → 地址 P1
- Liquidation 里不写死 P1,每次调价格前先问 registry「PriceFeed 现在在哪」
- 部署 PriceFeed v2,得到地址 P2
- 把 registry 里 PriceFeed 那一行改成 P2。Liquidation 下一次调用就拿到 P2,自己的代码不用改
- 旧 PriceFeed 仍在 P1,只是 registry 不再指向它
- 给 liquidate() 加 modifier,函数最前面检查调用者地址是不是清算机器人
- 不是就拒绝,执行停在清算逻辑之前,状态不会被改
要点:升级改 registry 里的地址变量,限权在函数最前面查调用者。
变式题
1. 把课件 Review 题的顺序改成 T3、T1、T2、T4、T5,当前状态仍从 W2 开始。哪几笔 valid?(改编自课件 p.45)
提示
T1、T3 没有读集,顺序换了也不影响它们自己。
判分点与答案(非官方评分标准)
T3 valid,k2 到版本 2;T1 valid,k3 到版本 2、k2 到版本 3;T2 读 (k1, 1) 对不上当前版本 2,invalid;T4 读 (k2, 1) 对不上版本 3,invalid;T5 读 (k5, 1) 一致,valid。结果和原顺序一样:T1、T3、T5 valid,T2、T4 invalid,只是 k2 最后的值变成 51。自检:五笔判对,并指出 k2 最终值由最后一笔写它的交易决定即算对。
2. 一个合约用了 registry,但 registry 的「改地址」函数没有加权限检查。会出什么问题?(改编自课件 p.37–38)
提示
合约默认谁都能调。
判分点与答案(非官方评分标准)
任何参与者都能调这个函数,把某个名字指向自己部署的恶意合约,之后所有经 registry 调用的人都会被导过去。应该在改地址函数前面加 embedded permission,只让授权地址修改。自检:答出「谁都能改映射」并提出加权限检查即算对。
闪卡自测
1. 为什么合约部署后不能直接升级?
合约代码也是链上数据,链上数据不可变(p.35)。
2. registry 合约里存的是什么?
用户自定义的名字到已注册合约地址的映射(p.36)。
3. registry 自己的地址怎么让人知道?
在链下公布(p.36)。
4. 用 registry 怎么完成升级?
把旧版本合约的地址换成新版本的地址,不破坏依赖它的其他合约(p.37)。
5. 合约默认有 owner 吗?
没有,部署后作者也没有特权(p.38)。
6. Ethereum 和 Fabric 分别怎么做权限控制?
Ethereum 用 modifier;Fabric 检查数字证书里的信息(p.39)。
7. 未授权调用在哪里被拦下?
在到达函数核心逻辑之前,执行终止(p.40)。
8. Review 题里哪两笔 invalid?
T2 和 T4,读集版本对不上当前版本(p.45,非官方解答)。
9. T1 在旧状态 W1 上模拟,为什么还能 valid?
它没有读集,不会有版本冲突(p.45,非官方解答)。
下一讲
本讲是这门课的最后一讲,其他讲义见 COMP5565 笔记目录。复习 Review 题时可以回看 L06d 的读写集验证规则。
下一讲的通俗笔记上完课会补,先回 COMP5565 课程页。
个人整理的学习笔记,不是官方材料;数字与结论以课件和讲师为准。